blackhawk blog
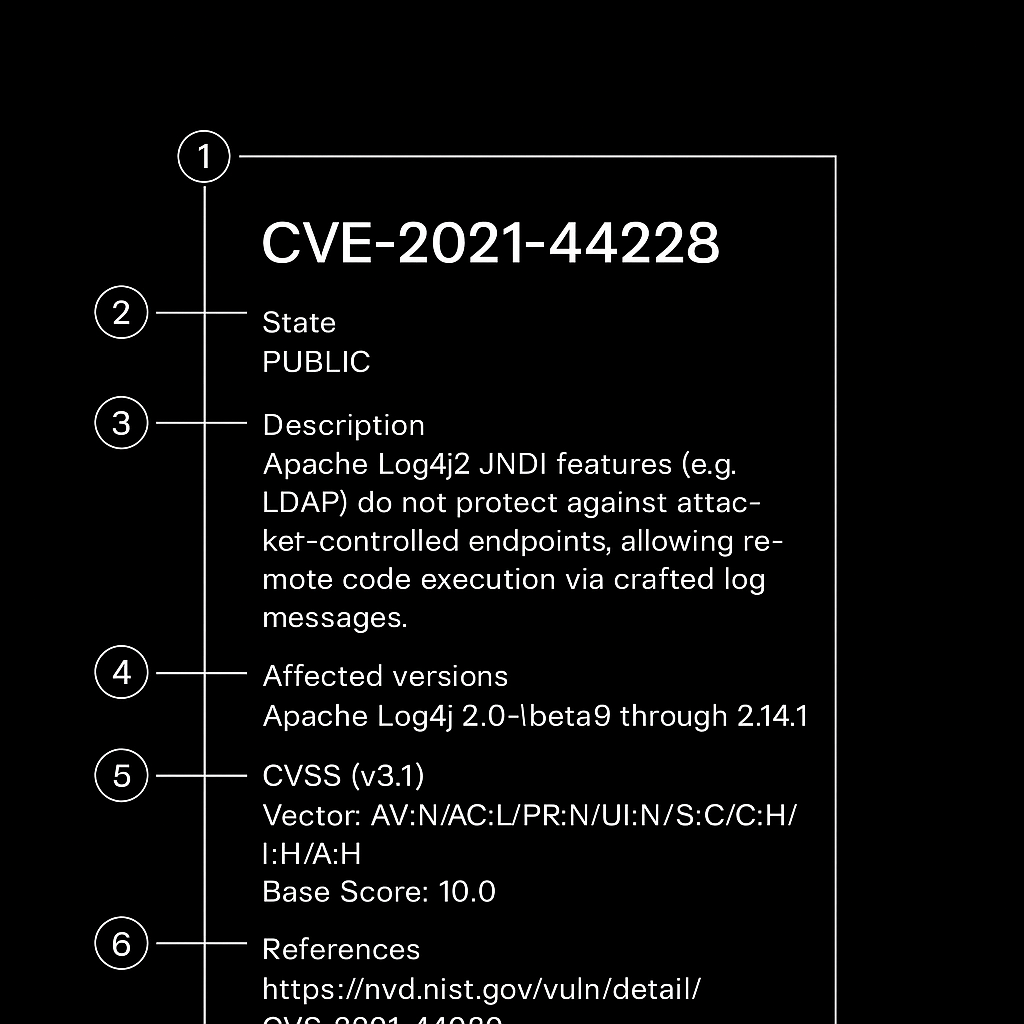
Как читать CVE и оценивать его риск
Узнайте, как читать запись CVE, проверять затронутые версии, расшифровывать CVSS, проверять EPSS и KEV и расставлять приоритеты устранения.
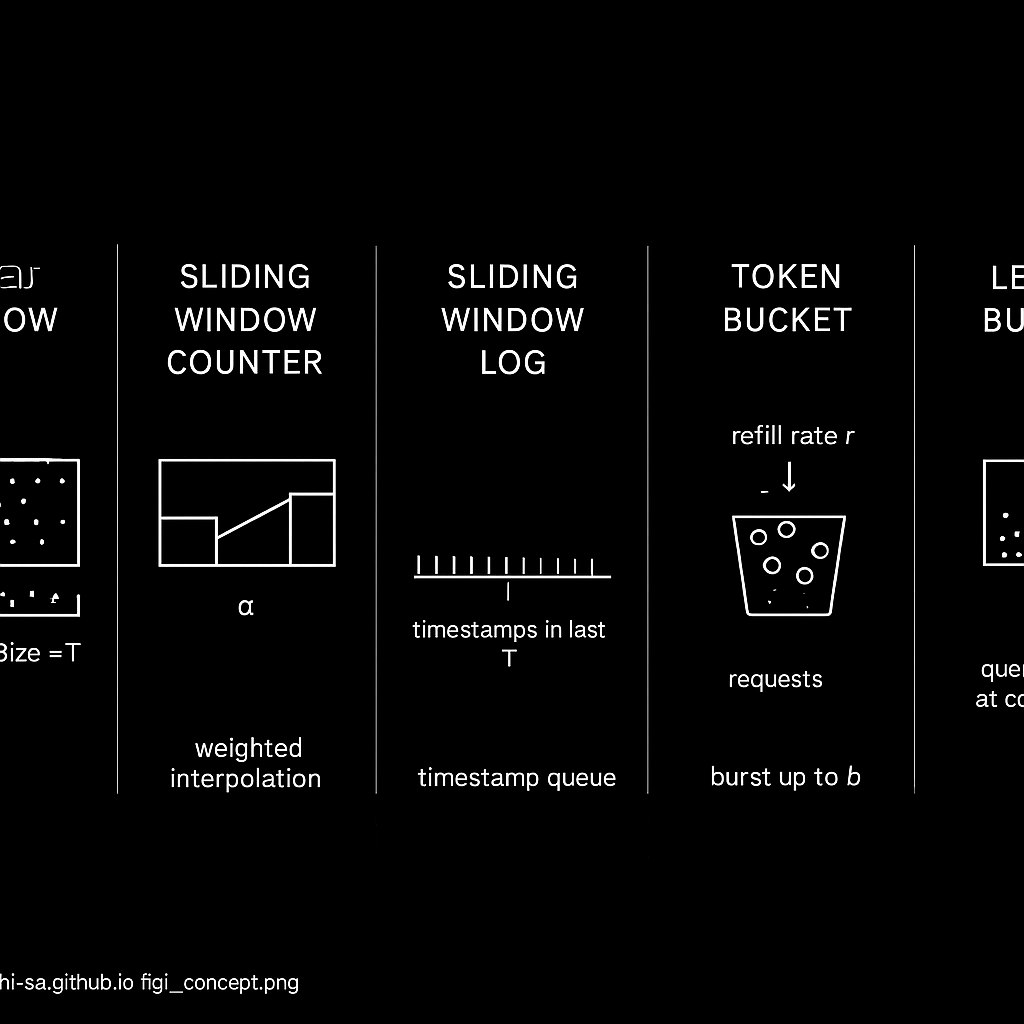
Ограничение частоты запросов — это средство безопасности, а не счётчик
Выбирайте алгоритмы ограничения частоты запросов по поведению при всплесках и модели атаки, затем проектируйте идентификацию, распределённое состояние, обработку перегрузки и HTTP-сигнализацию.
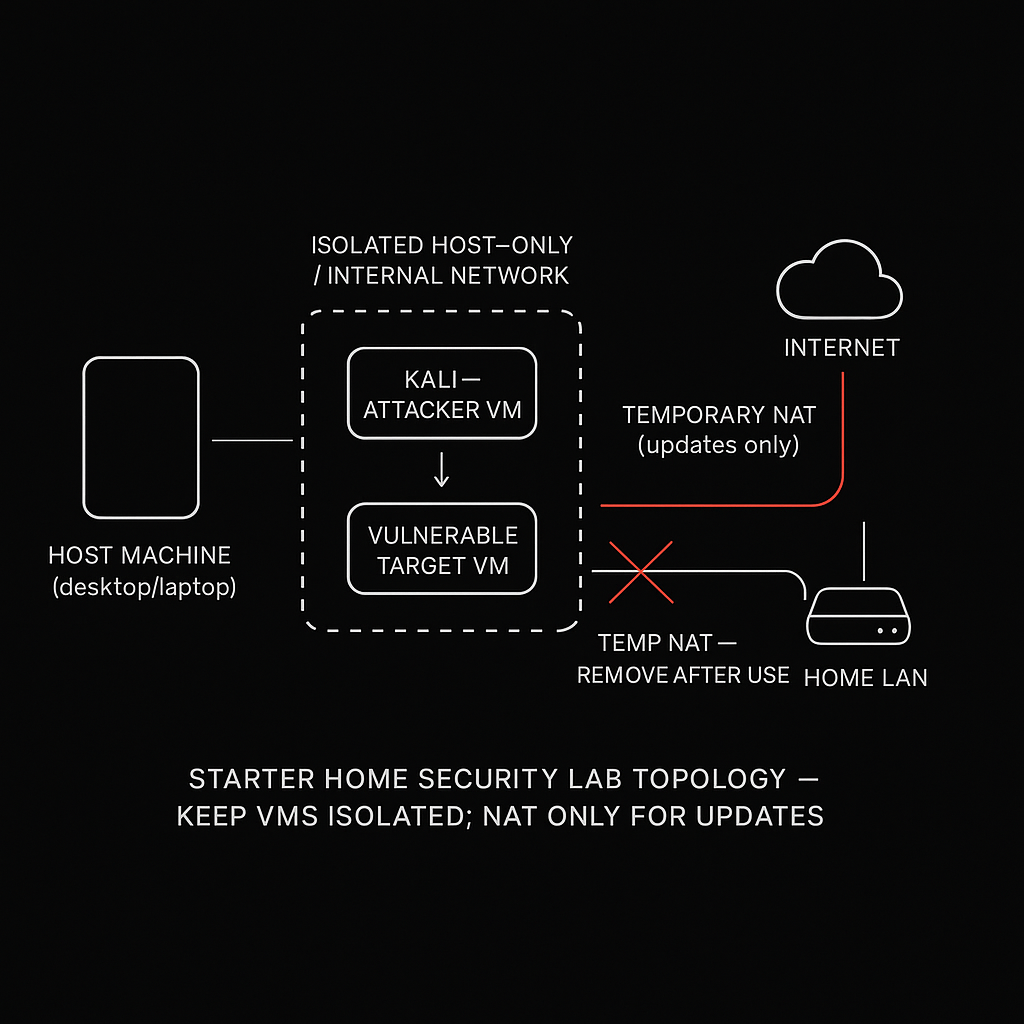
Как создать безопасную домашнюю лабораторию безопасности
Создайте изолированную домашнюю лабораторию безопасности с Kali, одной уязвимой целью, практическими рекомендациями по оборудованию и безопасным первым упражнением.
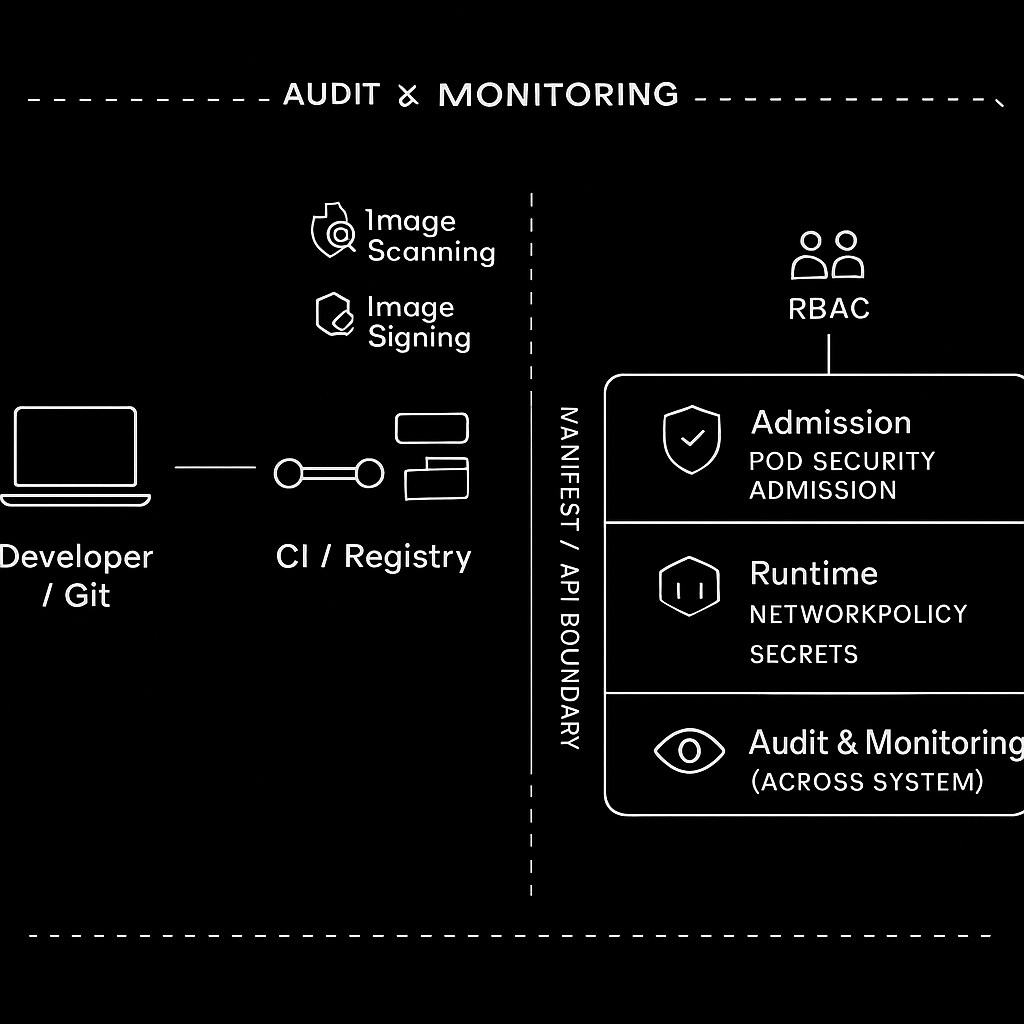
Защитите рабочую нагрузку Kubernetes до её выпуска
Основы безопасности Kubernetes для разработчиков: проверьте RBAC, Restricted PSA, Secrets, сетевую политику, происхождение образа и подтверждения со стороны платформы.
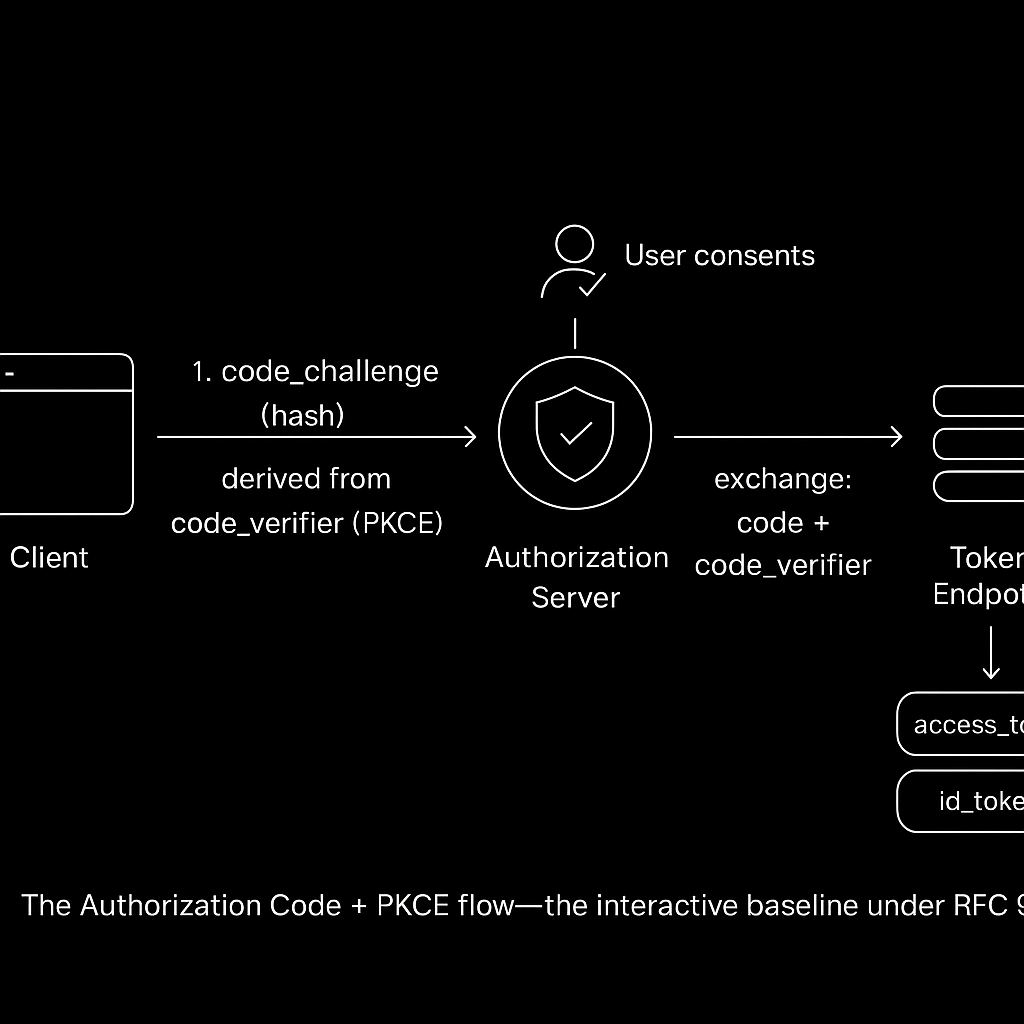
Безопасная реализация OAuth 2.0 в 2026 году
Практическое руководство по RFC 9700 для OAuth 2.0 в 2026 году: выберите правильный flow, защитите callback и токены и безопасно выполните миграцию.
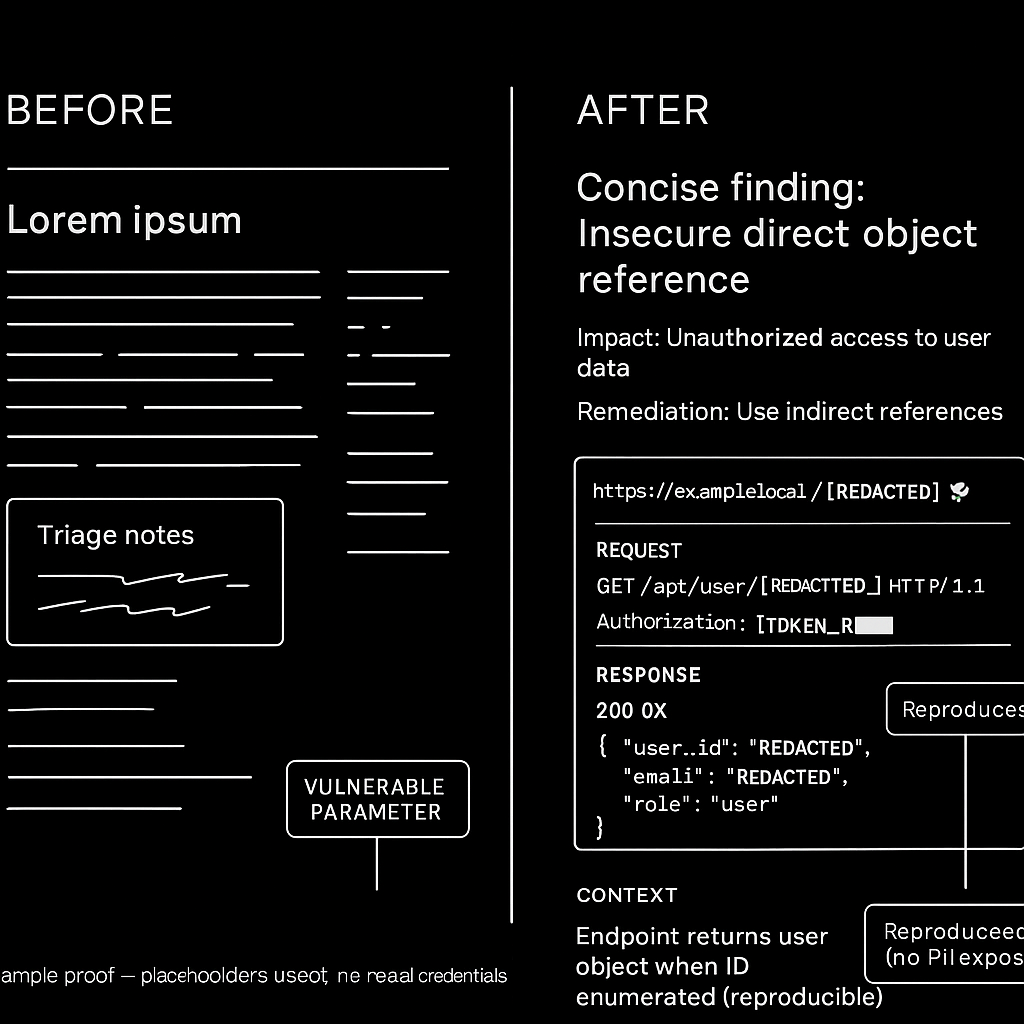
Напишите свой первый отчёт по безопасности, который будут читать
Узнайте, как написать отчёт по безопасности, который даст руководителям решение, а инженерам — доказательства, необходимые для устранения проблемы.
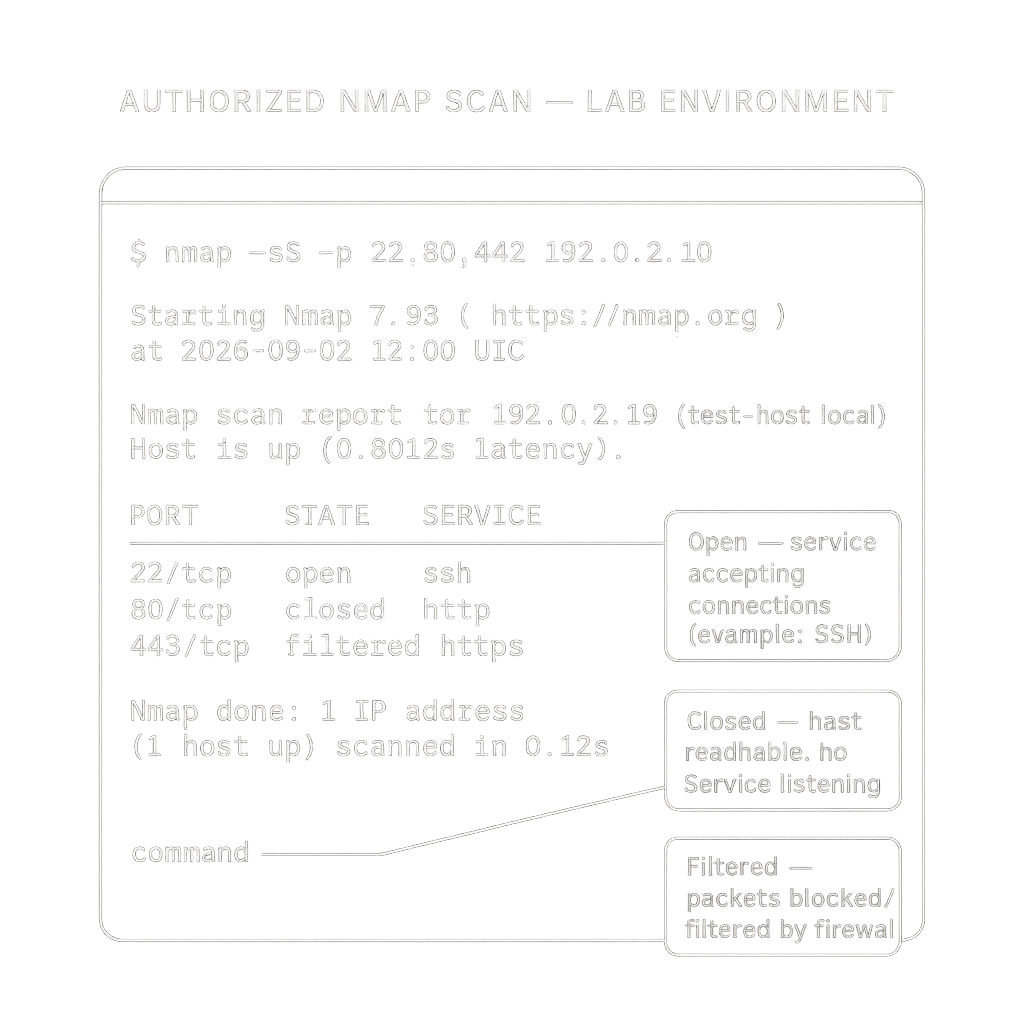
Как безопасно использовать Nmap и читать результаты
Узнайте, как безопасно использовать Nmap: авторизовать цель, обнаружить хосты, читать состояния портов, сохранять доказательства и выбирать следующий инструмент.
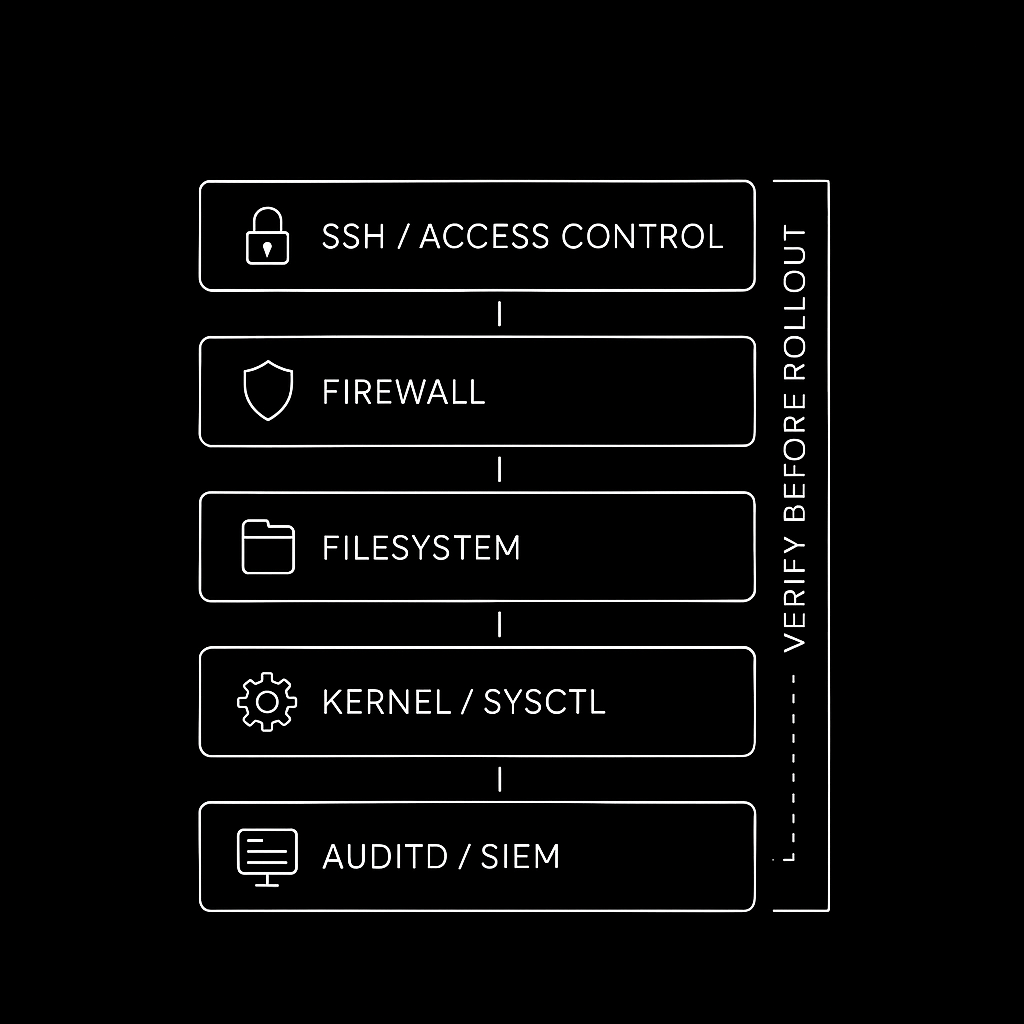
Как безопасно усилить защиту Linux-сервера в 2026 году
Чеклист усиления защиты Linux-сервера с приоритизацией по риску для SSH, межсетевых экранов, файловых систем, sysctl, auditd, передачи данных в SIEM и безопасной проверки.
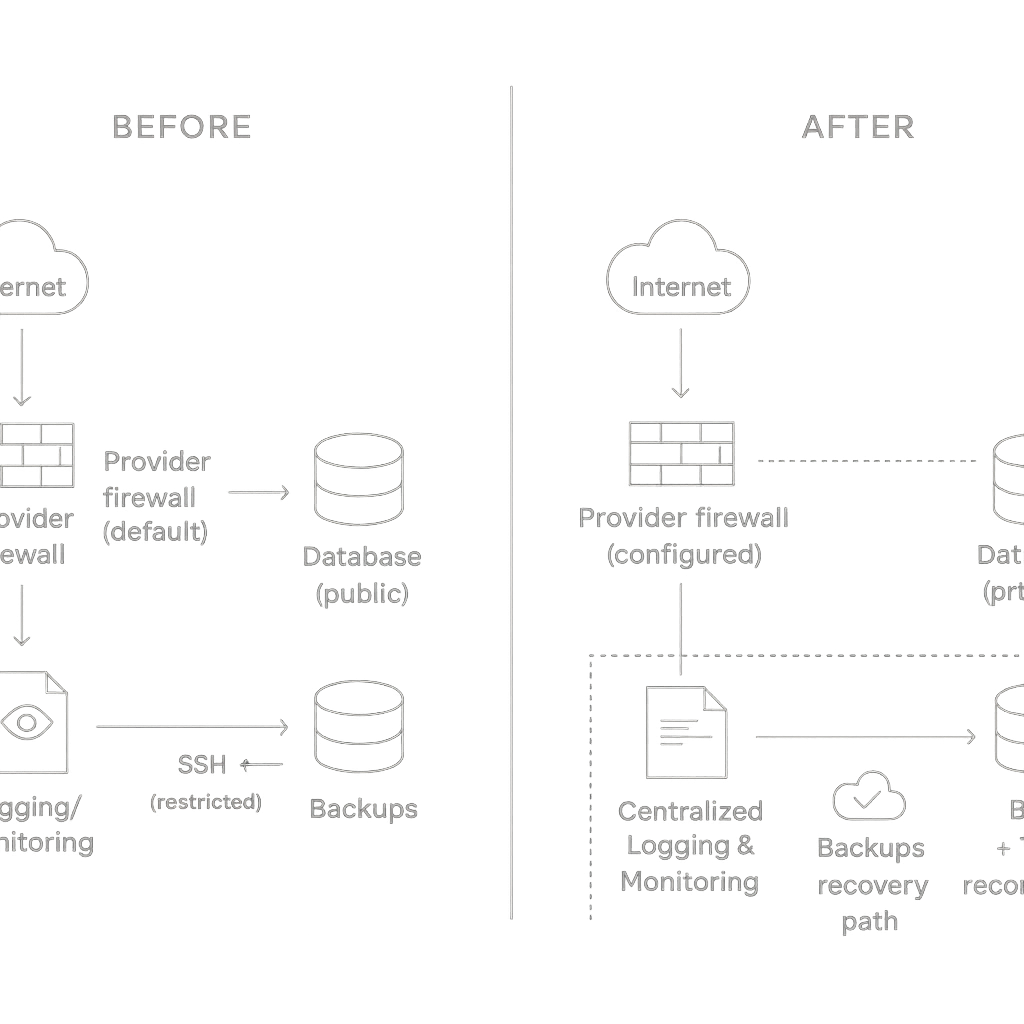
Как защитить VPS перед развертыванием
Безопасное усиление защиты Ubuntu VPS: сохранение восстановления, защита SSH, уменьшение поверхности атаки, обнаружение изменений и проверка восстановления перед развертыванием.
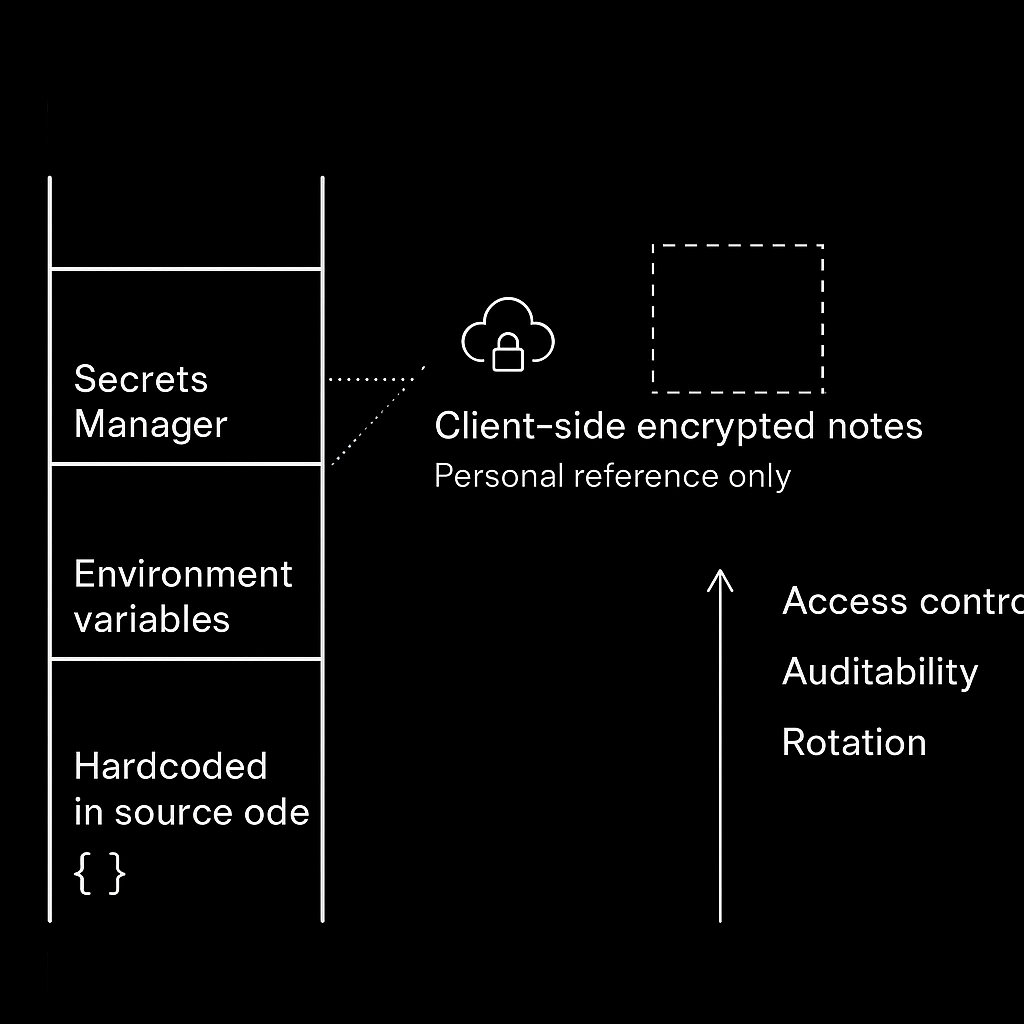
Как безопасно хранить API keys в 2026 году
Узнайте, как безопасно хранить API keys: классифицировать секреты, выбрать `.env` или менеджер, безопасно получать их, ротировать и отзывать при утечках.
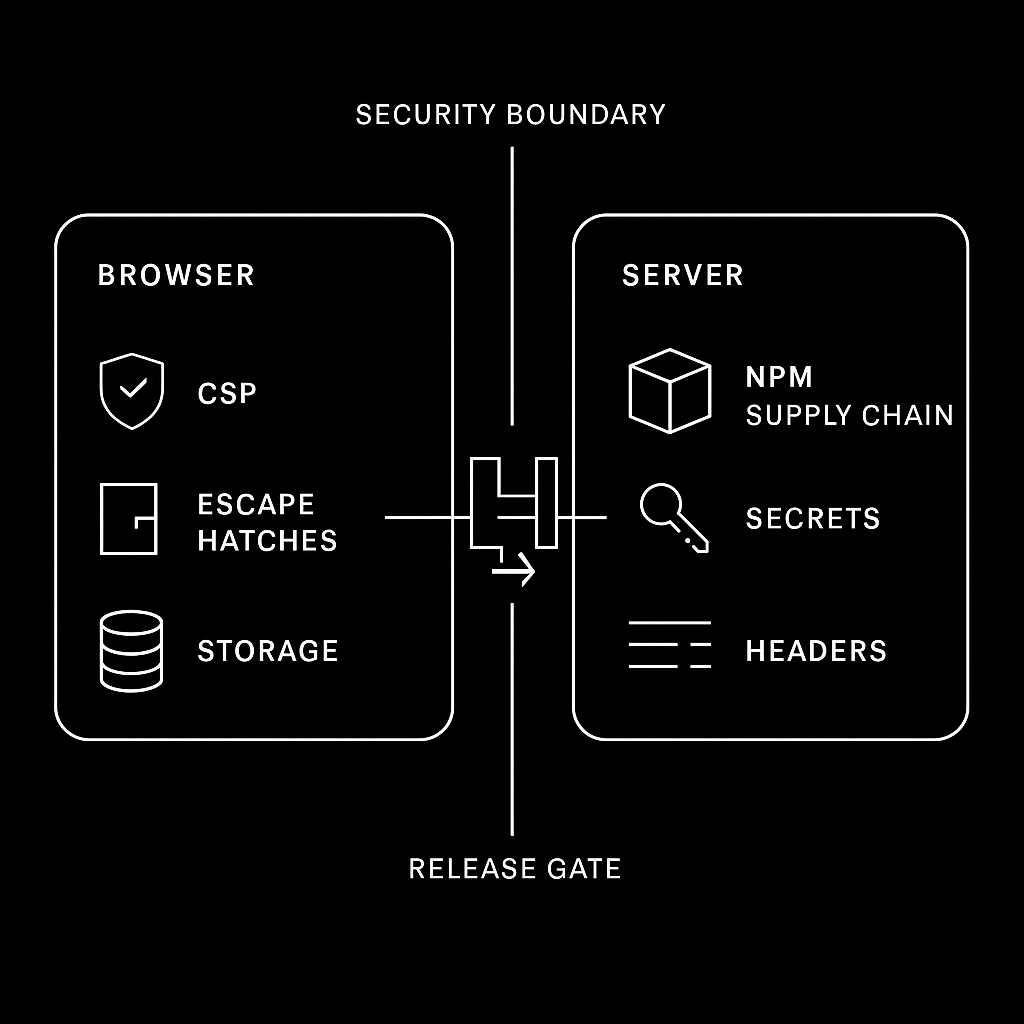
Как защитить React-фронтенд перед выходом в продакшен
Определите, готово ли React-приложение к выпуску, проверив XSS-приёмники, секреты, токены, OAuth, зависимости, CSP и заголовки.
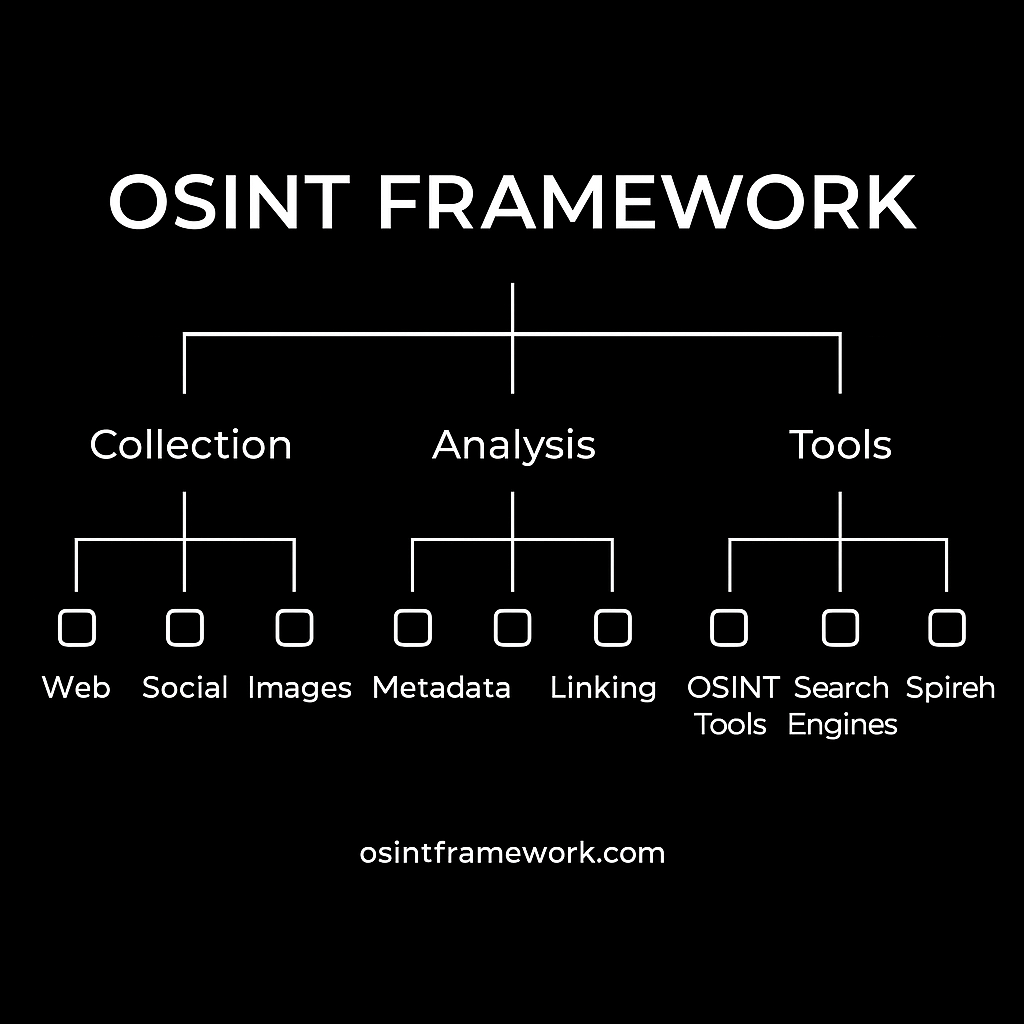
Как проводить OSINT: практический рабочий процесс на 2026 год
Узнайте, как проводить OSINT в рамках законного рабочего процесса: выбирать инструменты, сохранять источники, проверять утверждения, защищать OPSEC и сообщать об уровне уверенности.
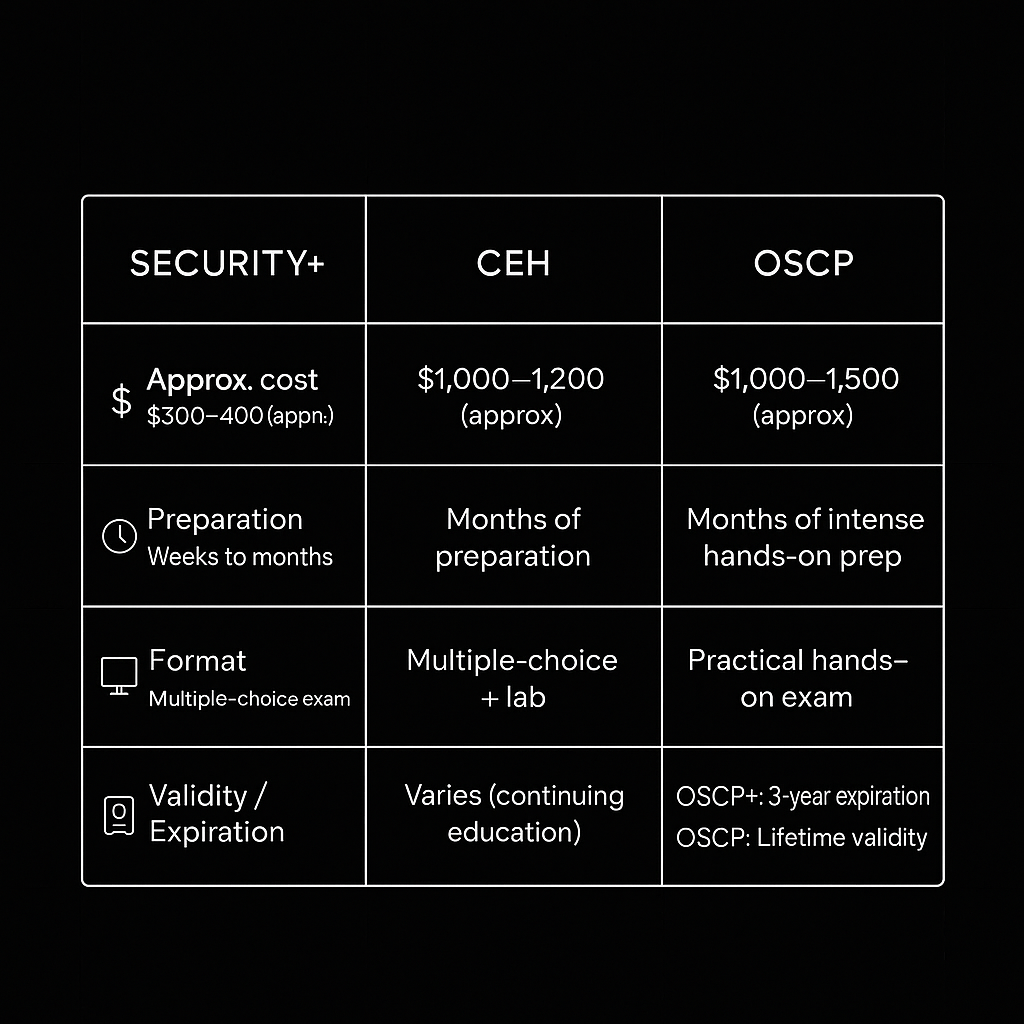
Как выбрать между Security+, CEH и OSCP
Выберите Security+, CEH или OSCP с учетом целевой должности, бюджета, практических навыков и правил продления OSCP+ в 2026 году.
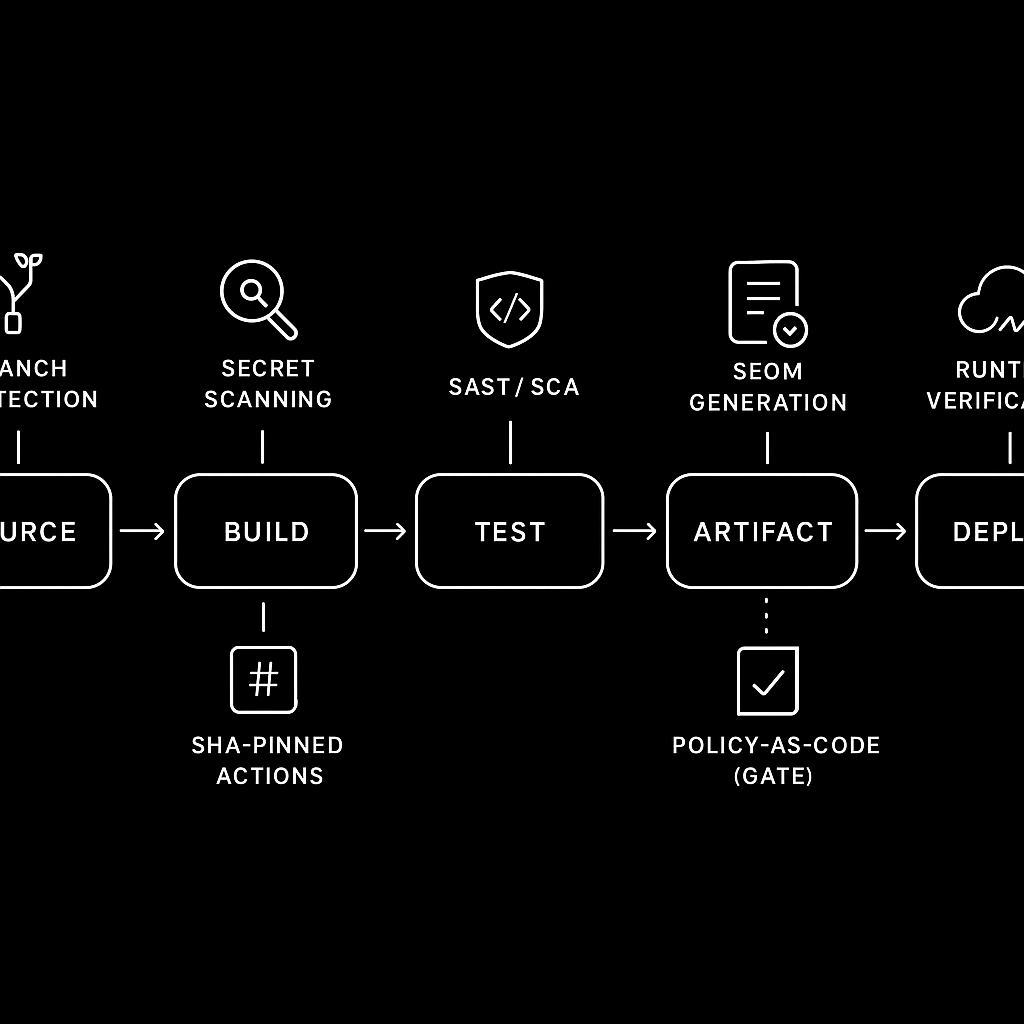
Как защитить свой CI/CD pipeline
Защитите CI/CD pipeline с помощью NIST SSDF, контролируя действия, разрешения, зависимости, артефакты и развертывание за пять шагов.
Как защитить Docker-контейнеры в production
Защитите Docker-контейнеры в production с помощью упорядоченной дорожной карты для образов, runtime-политик, hardening daemon, обнаружения, реагирования и self-service.
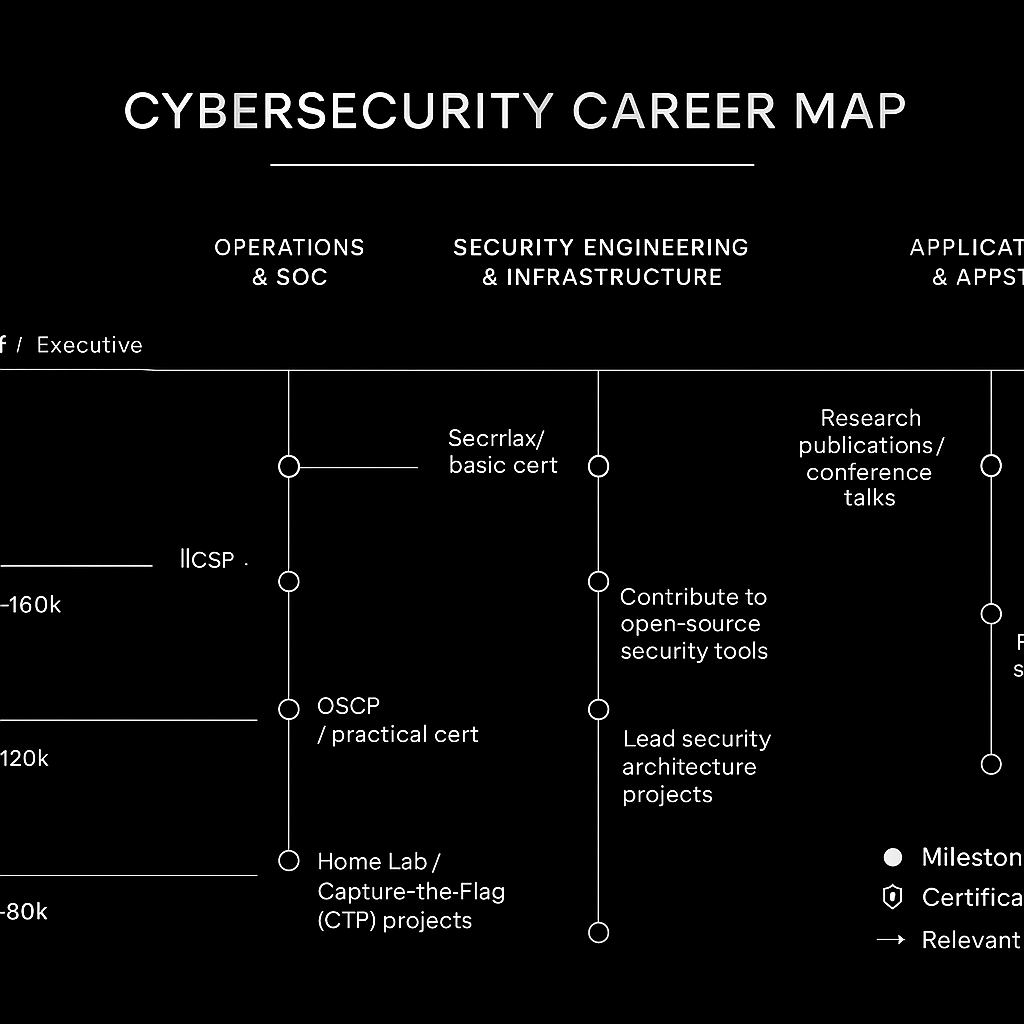
Найм в сфере кибербезопасности остается активным, но войти в отрасль в 2026 году сложнее
Практический карьерный путь в кибербезопасности на 2026 год: должности, зарплаты, сертификации, портфолио и реалистичные способы входа в отрасль.
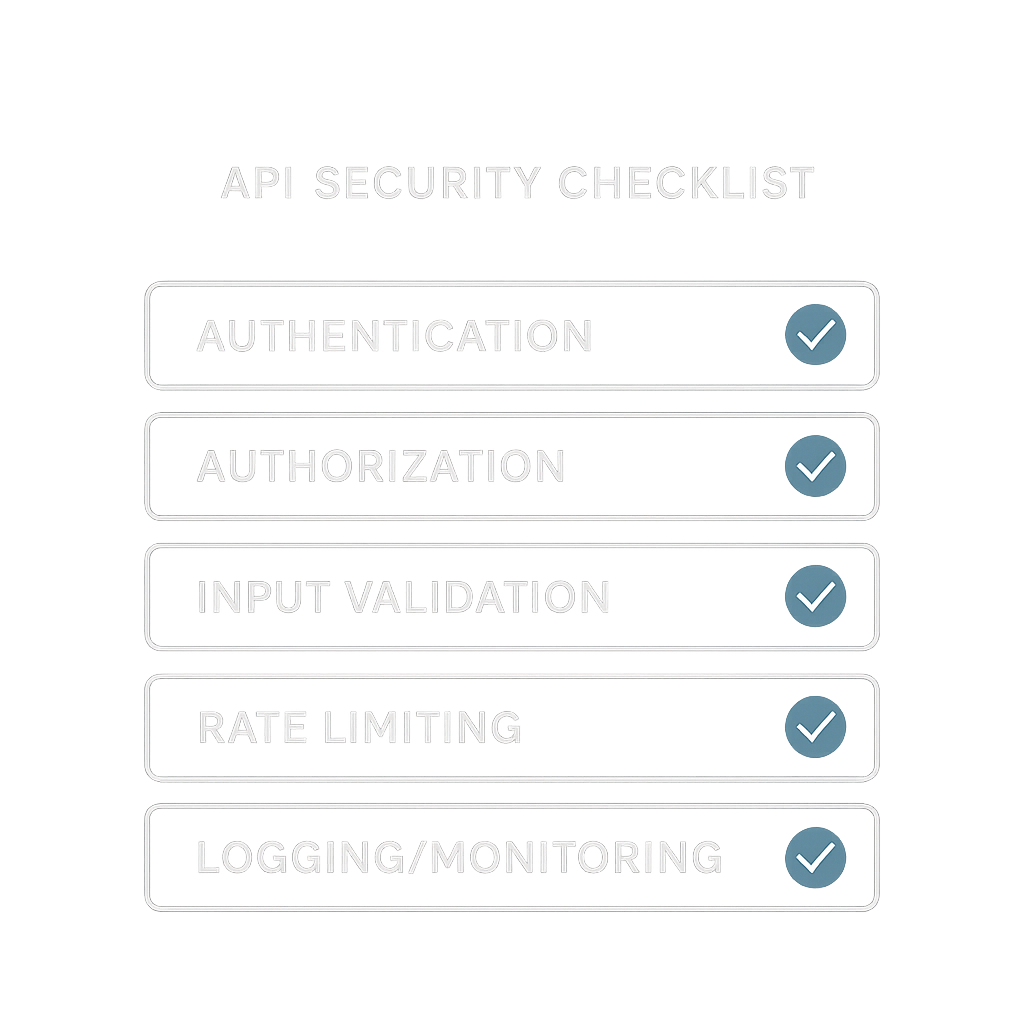
Чек-лист безопасности API
Полный чек-лист безопасности API на 2026 год: аутентификация, авторизация, валидация входных данных, ограничение частоты запросов, секреты, логирование и уязвимости, из-за которых API всё ещё взламывают.
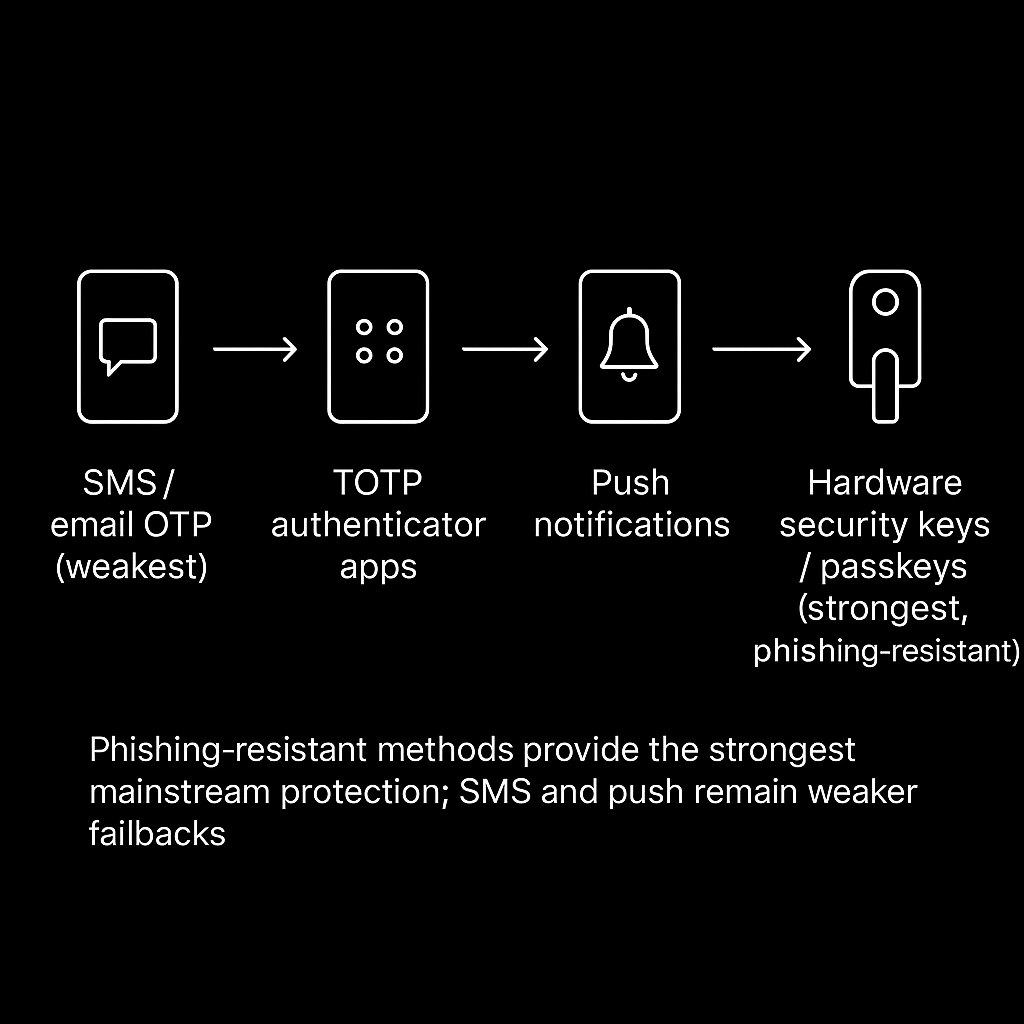
Как защитить свои аккаунты в 2026 году
Защитите свои аккаунты в 2026 году с помощью менеджеров паролей, парольных фраз, иерархии MFA, реагирования на утечки и устранения ошибок, из-за которых люди всё ещё становятся жертвами взломов.
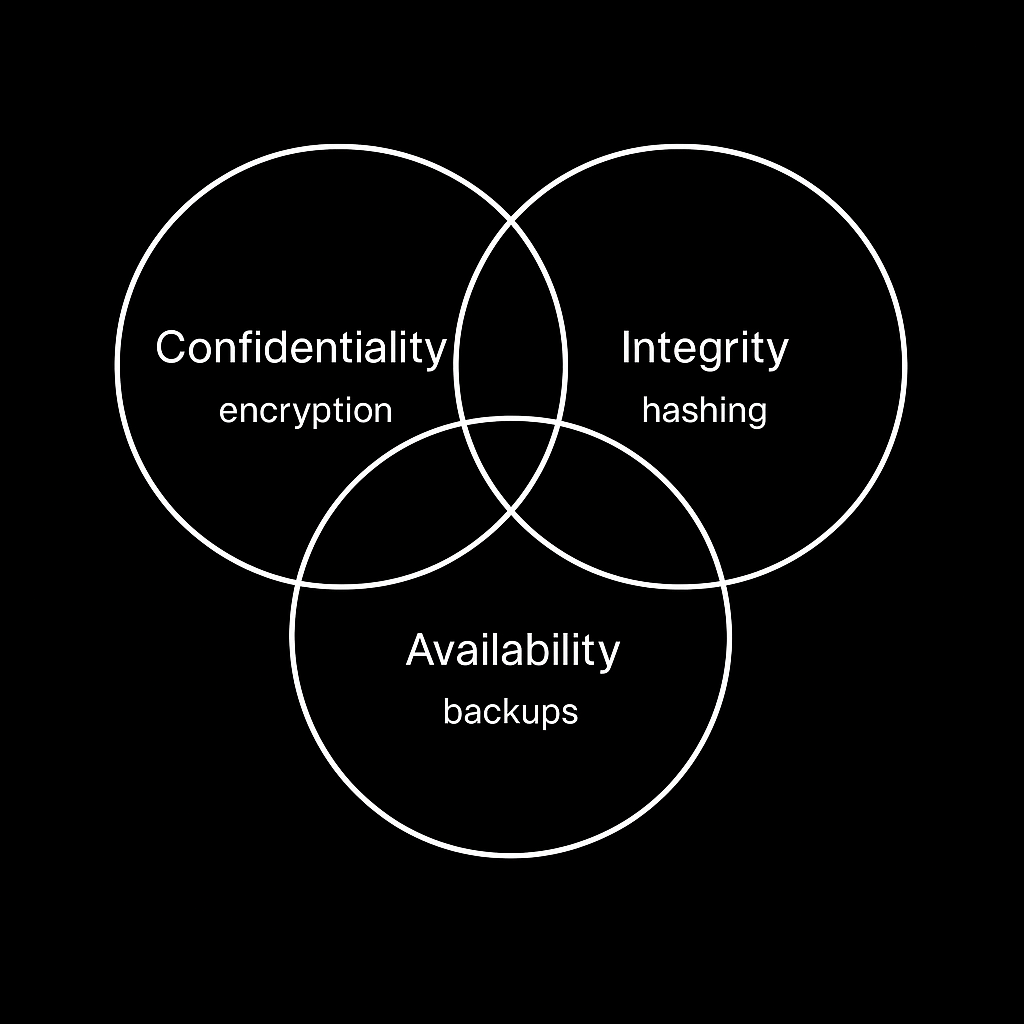
Как начать изучать кибербезопасность в 2026 году
Изучите кибербезопасность в 2026 году с планом на первый месяц, бесплатными лабораториями, безопасной домашней лабораторией и одной разумной сертификацией.
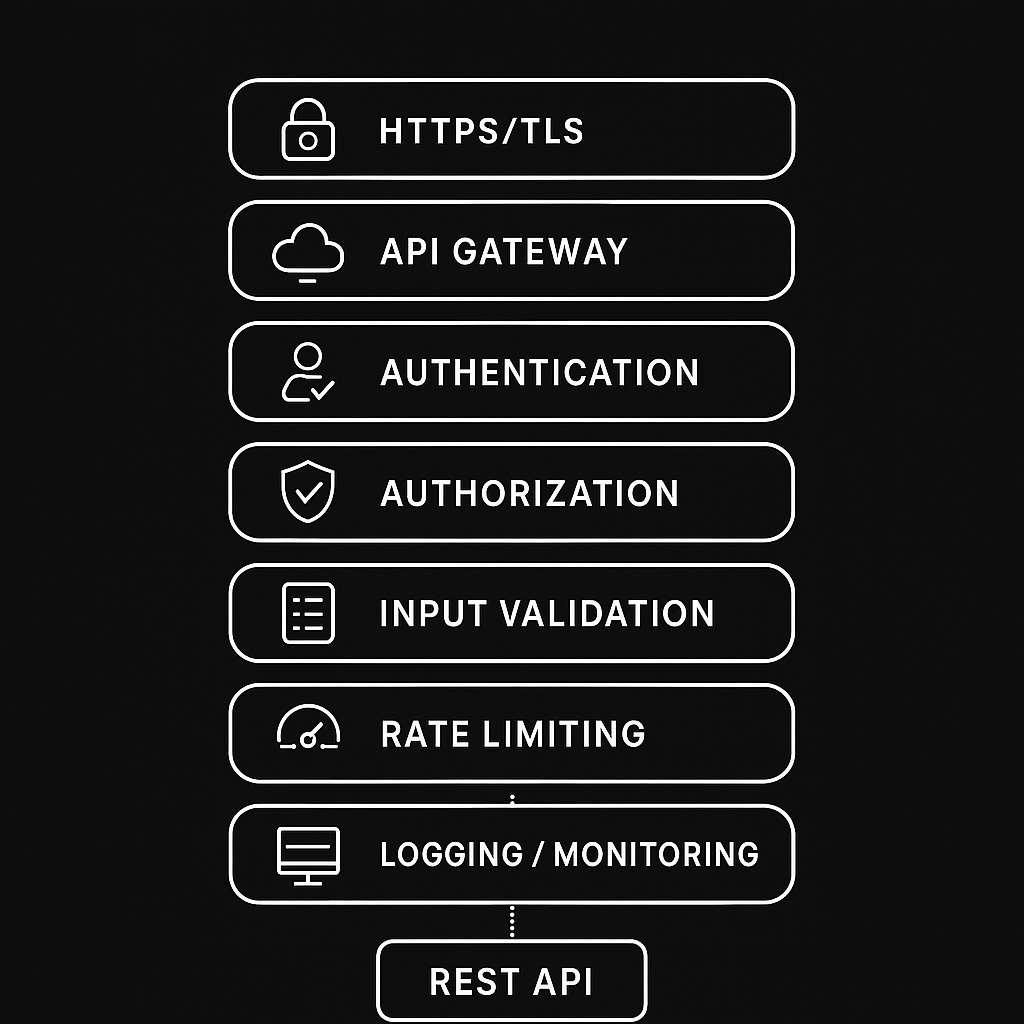
Как защитить REST API в 2026 году
Защитите REST API с помощью тестируемых средств контроля TLS, аутентификации, авторизации, валидации, ограничения частоты запросов, журналирования и выпуска.
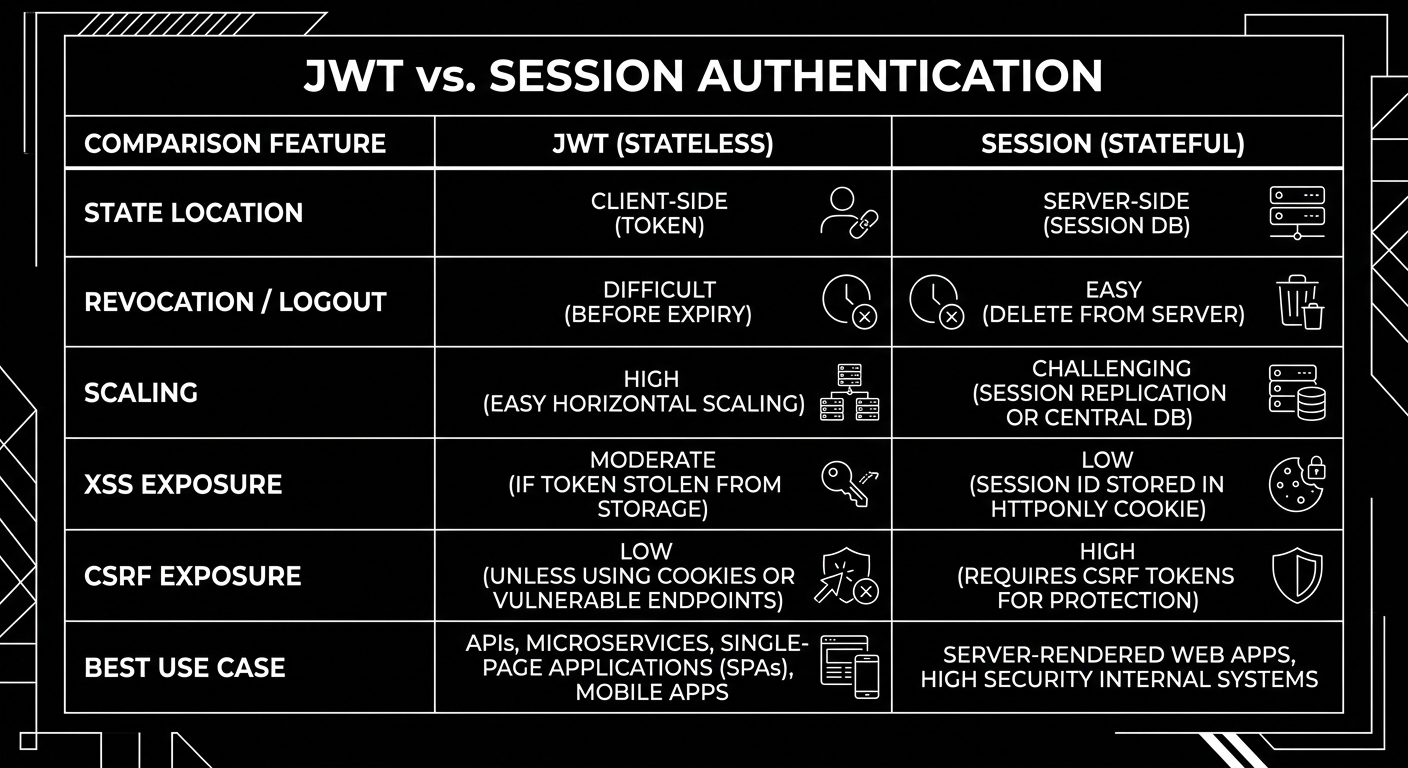
Как защитить Node.js API перед выходом в production
Защитите Node.js Express API перед выходом в production с помощью аутентификации, ориентированной на sessions, валидации, rate limits, CORS, Helmet, безопасности SQL, секретов и чек-листа релиза.
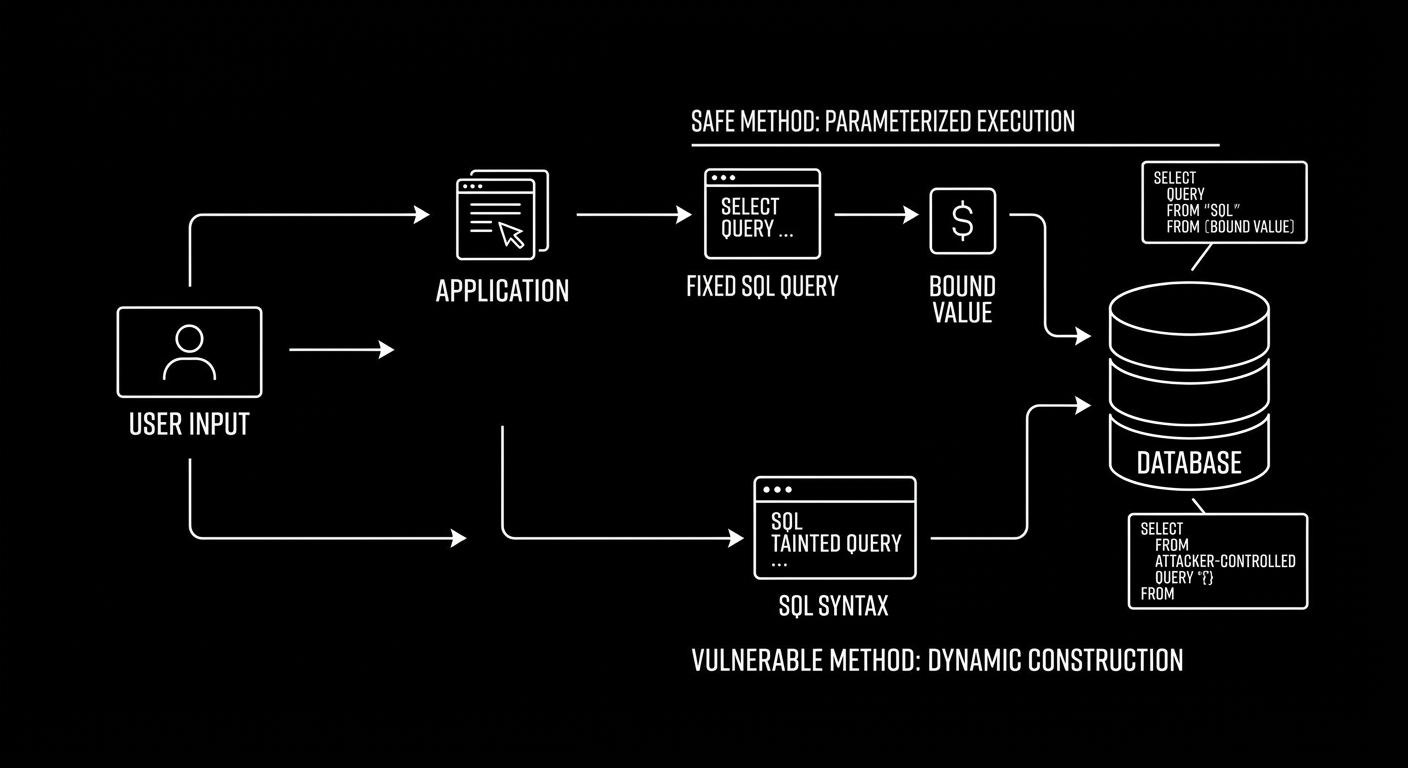
Как предотвратить SQL-инъекцию и безопасно её тестировать
Разберитесь в типах SQL-инъекций, изучите реальные примеры, узнайте обо всех важных мерах защиты и безопасно тестируйте их в лаборатории.
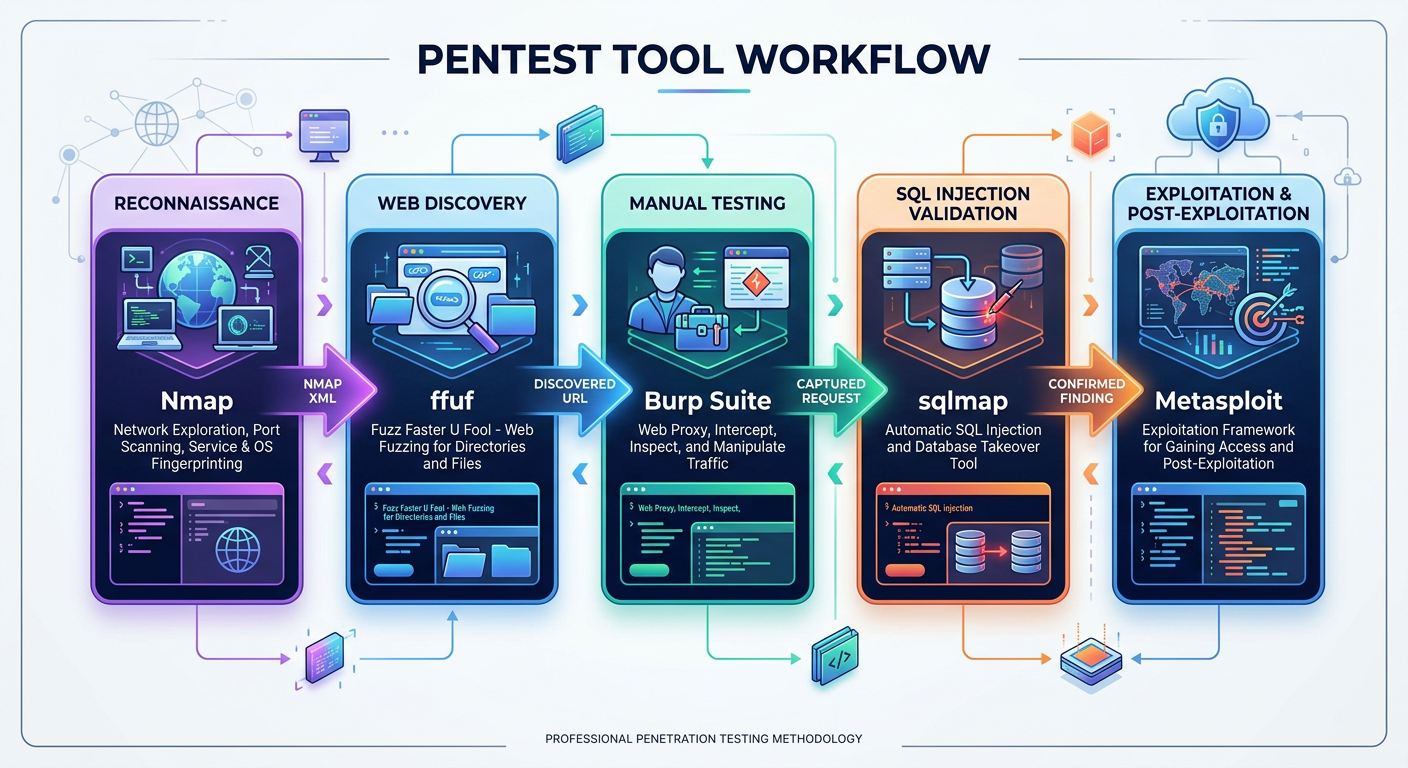
Как выбрать инструменты для пентестинга, подходящие для задачи
Выбирайте инструменты для тестирования на проникновение по имеющимся свидетельствам и области работ, затем связывайте Nmap, ffuf, Burp Suite, sqlmap и Metasploit.
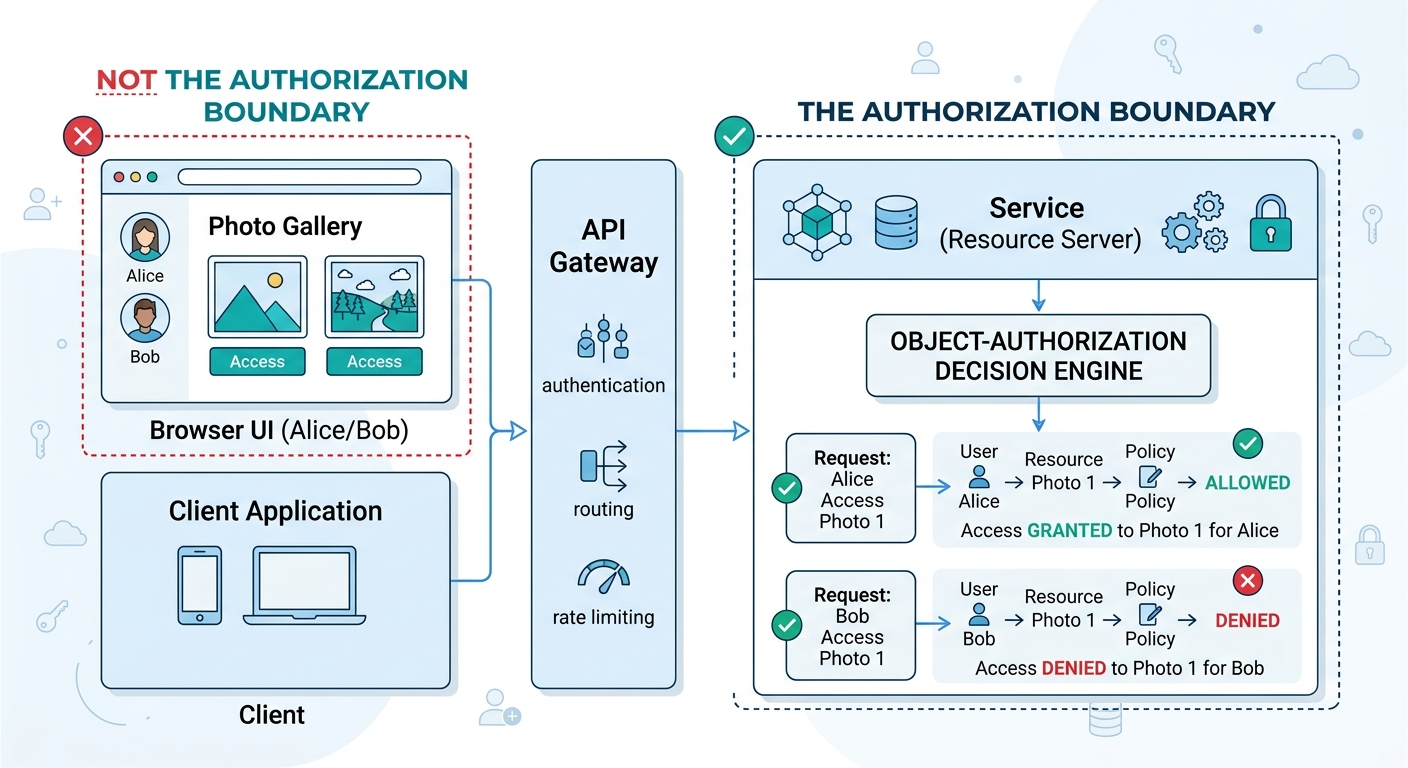
Как провести пентест REST API с помощью curl
Тестируйте REST API с помощью curl, используя две учётные записи: составьте карту маршрутов, подтвердите границы авторизации, измерьте лимиты и безопасно задокументируйте SSRF.
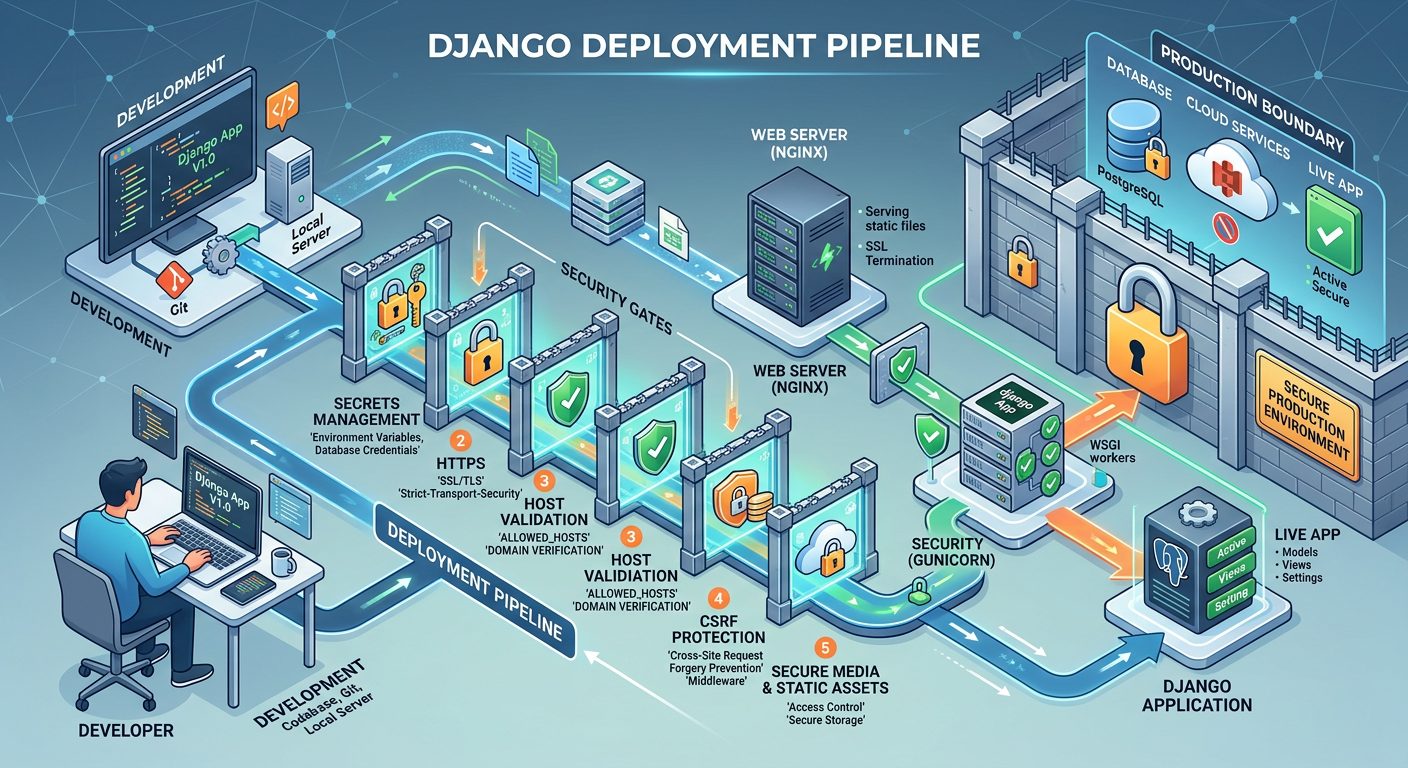
Как защитить Django-приложение перед запуском в production
Чеклист безопасности Django для production: секреты, заголовки прокси, HTTPS, проверка Host, CSRF, загрузки, сервисы и релизные тесты.
Лучшие практики защиты криптокошелька
Практические рекомендации по защите криптокошелька: безопасность seed-фразы, аппаратные кошельки, multisig/MPC, безопасное подписание (EIP‑712), гигиена разрешений, резервные копии, восстановление и защита от фишинга.
Лучшие практики защиты SaaS-приложений
Практическое руководство, удобное для копирования и вставки, по безопасности multi-tenant SaaS в области аутентификации, изоляции данных, webhooks, загрузок и эксплуатации.
Лучшие практики защиты SQLite
Простые практические советы по защите SQLite: шифрование SQLCipher, безопасные настройки PRAGMA, разрешения файлов, параметризованные запросы, резервные копии и управление ключами.
Привет, мир
Добро пожаловать в блог Blackhawk. Это наш первый пост.
Как защитить Flask-приложение — пошаговое руководство
Практическое руководство по укреплению безопасности Flask-приложений с фокусом на production и готовыми к копированию фрагментами кода.