blackhawk blog
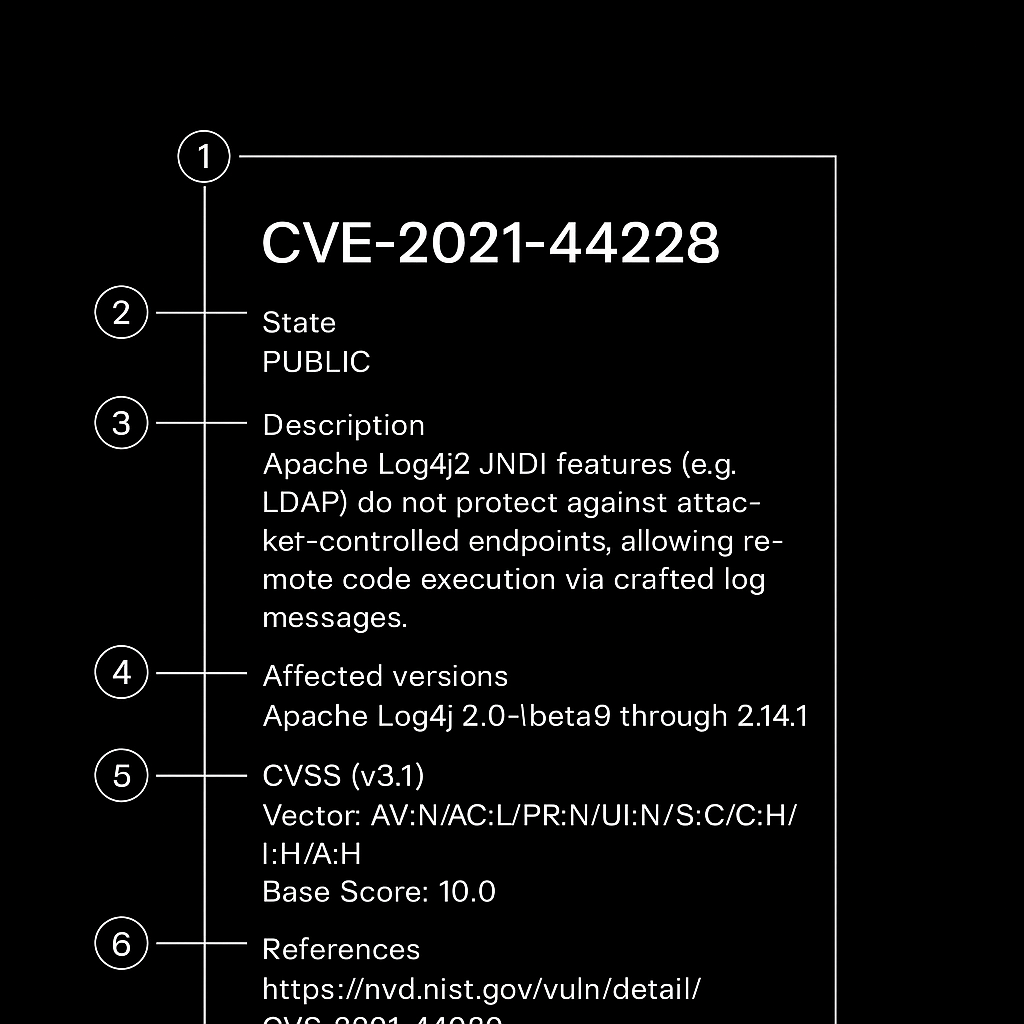
Cómo leer un CVE y evaluar su riesgo
Aprende a leer un registro CVE, verificar las versiones afectadas, interpretar CVSS, comprobar EPSS y KEV, y priorizar la remediación.
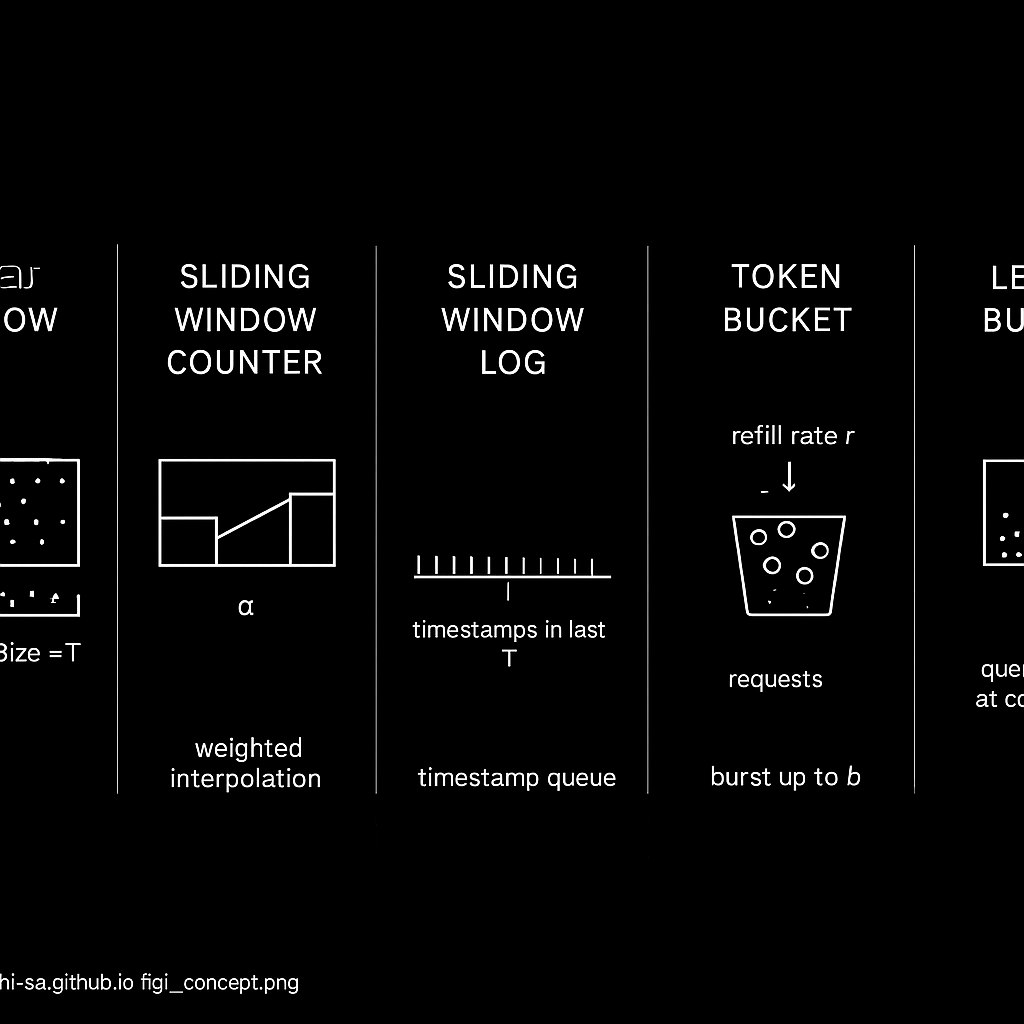
La limitación de tasa es un control de seguridad, no un contador
Elige algoritmos de limitación de tasa según el comportamiento de las ráfagas y el modelo de ataque; después diseña la identidad, el estado distribuido, la gestión de la sobrecarga y la señalización HTTP.
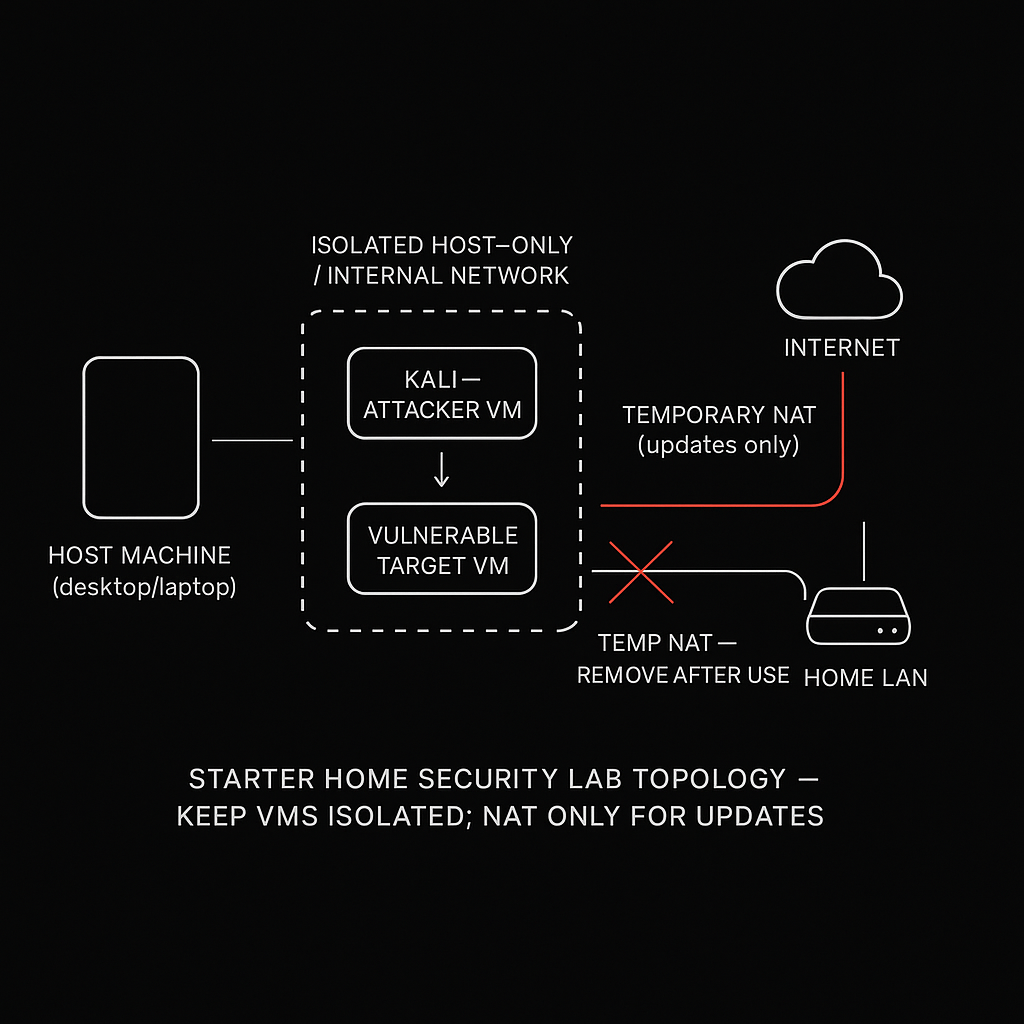
Cómo construir un laboratorio doméstico seguro de seguridad
Construye un laboratorio doméstico de seguridad aislado con Kali, un objetivo vulnerable, orientación práctica sobre hardware y un primer ejercicio seguro.
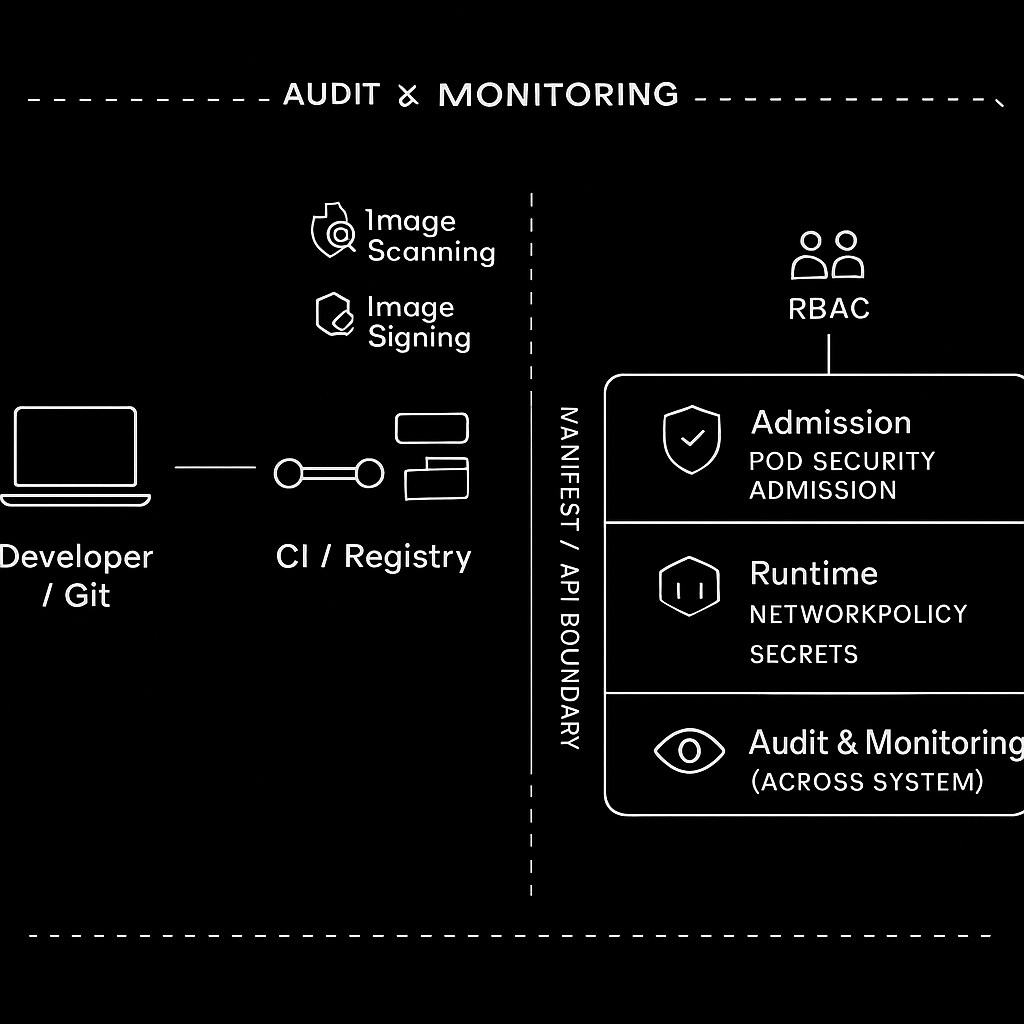
Asegura una carga de trabajo de Kubernetes antes de enviarla
Conceptos básicos de seguridad de Kubernetes para desarrolladores: revisa RBAC, Restricted PSA, Secrets, políticas de red, procedencia de imágenes y evidencias de la plataforma.
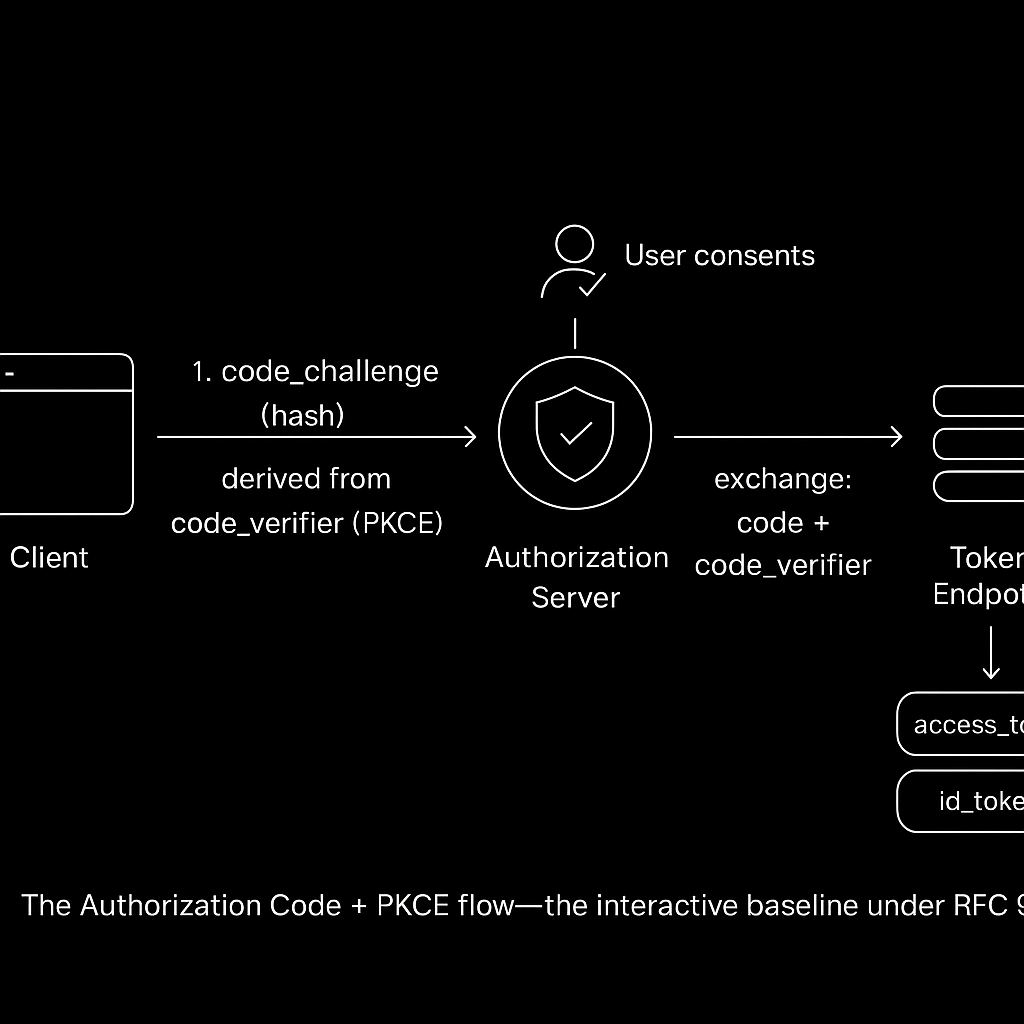
Implementar OAuth 2.0 de forma segura en 2026
Una guía práctica de RFC 9700 para OAuth 2.0 en 2026: elegir el flujo adecuado, proteger callbacks y tokens, y migrar de forma segura.
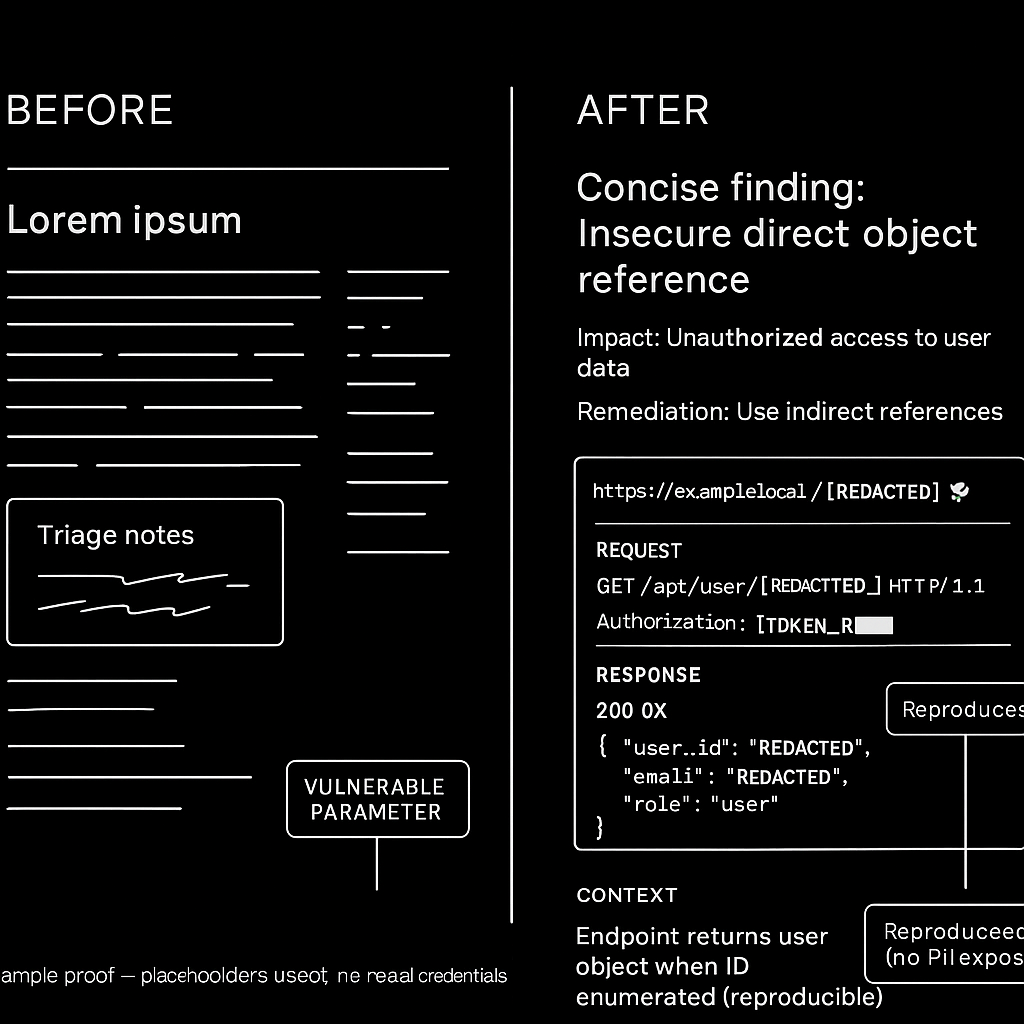
Escribe tu primer informe de seguridad que la gente leerá
Aprende a escribir un informe de seguridad que proporcione a los ejecutivos la decisión y a los ingenieros la evidencia que necesitan para solucionarlo.
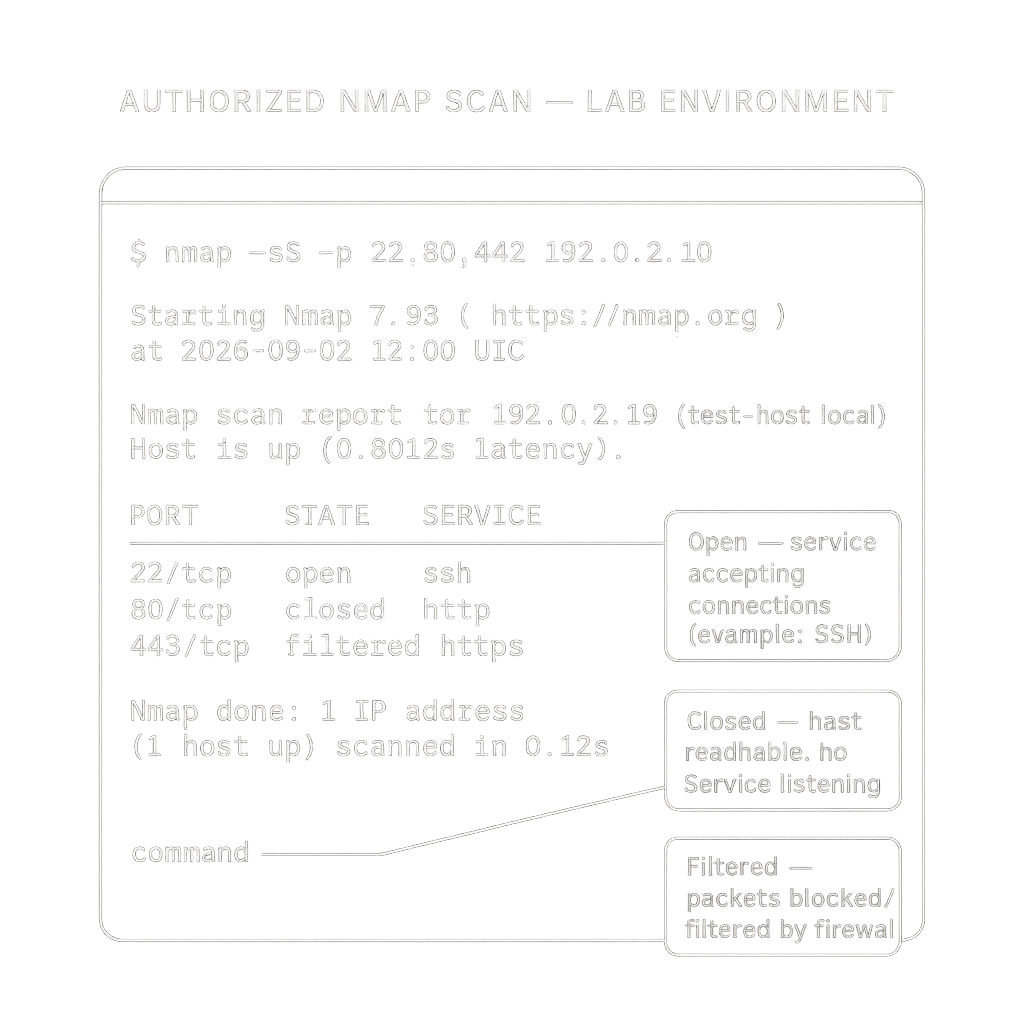
Cómo usar Nmap de forma segura y leer los resultados
Aprende a usar Nmap de forma segura: autoriza un objetivo, descubre hosts, lee los estados de los puertos, guarda evidencias y elige la siguiente herramienta.
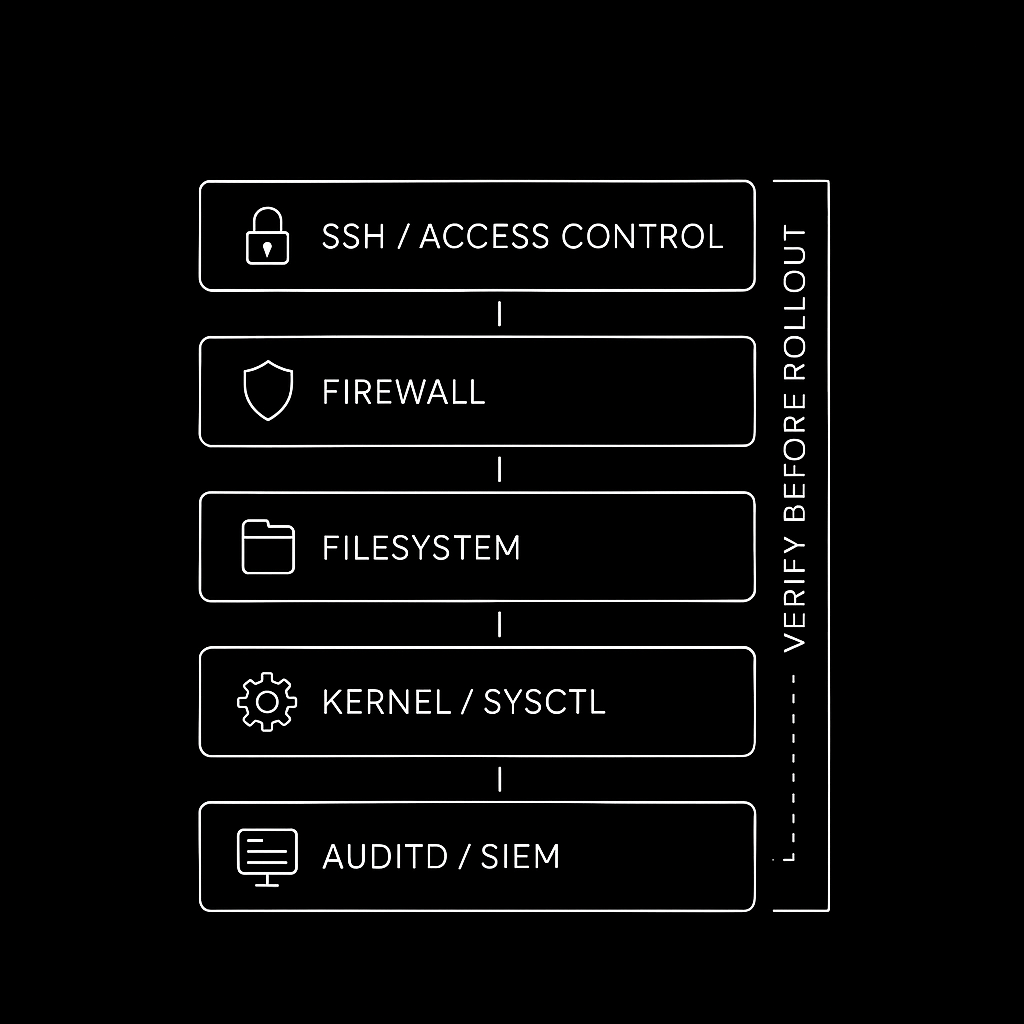
Cómo reforzar un servidor Linux de forma segura en 2026
Una lista de comprobación de refuerzo de servidores Linux ordenada por riesgo para SSH, firewalls, sistemas de archivos, sysctl, auditd, reenvío a SIEM y verificación segura.
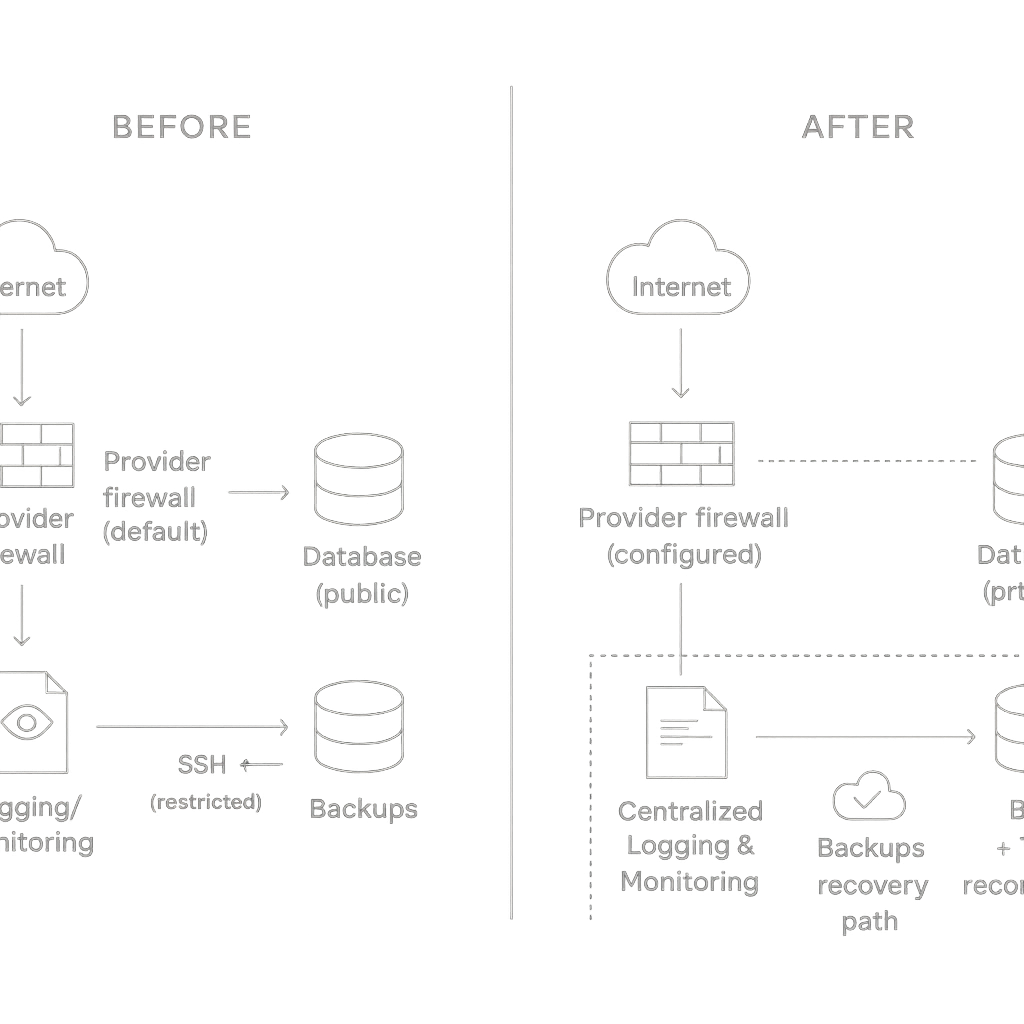
Cómo proteger un VPS antes de implementarlo
Protege un VPS de Ubuntu de forma segura: preserva la recuperación, asegura SSH, reduce la exposición, detecta cambios y prueba la restauración antes de la implementación.
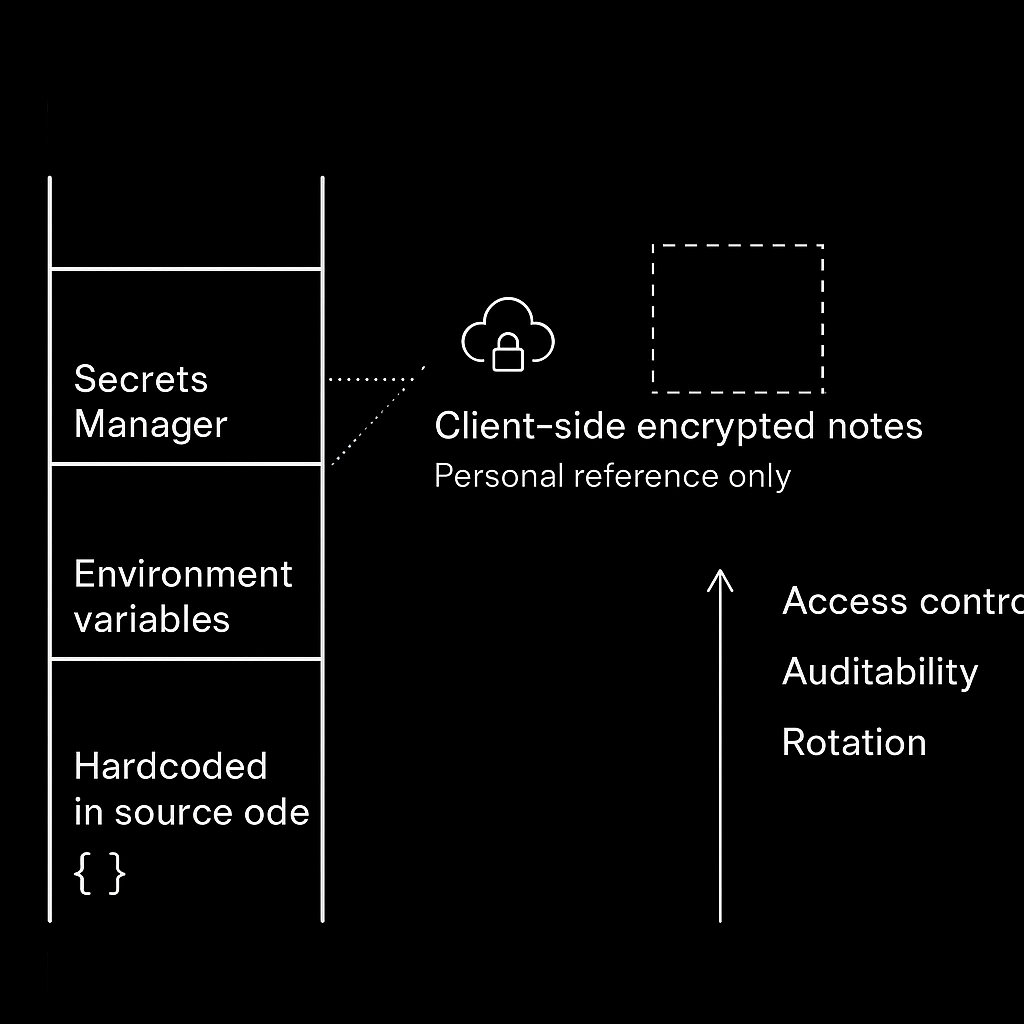
Cómo almacenar claves de API de forma segura en 2026
Aprende a almacenar claves de API de forma segura: clasifica los secretos, elige `.env` o un gestor, obténlos de forma segura, rótalos y revoca las filtraciones.
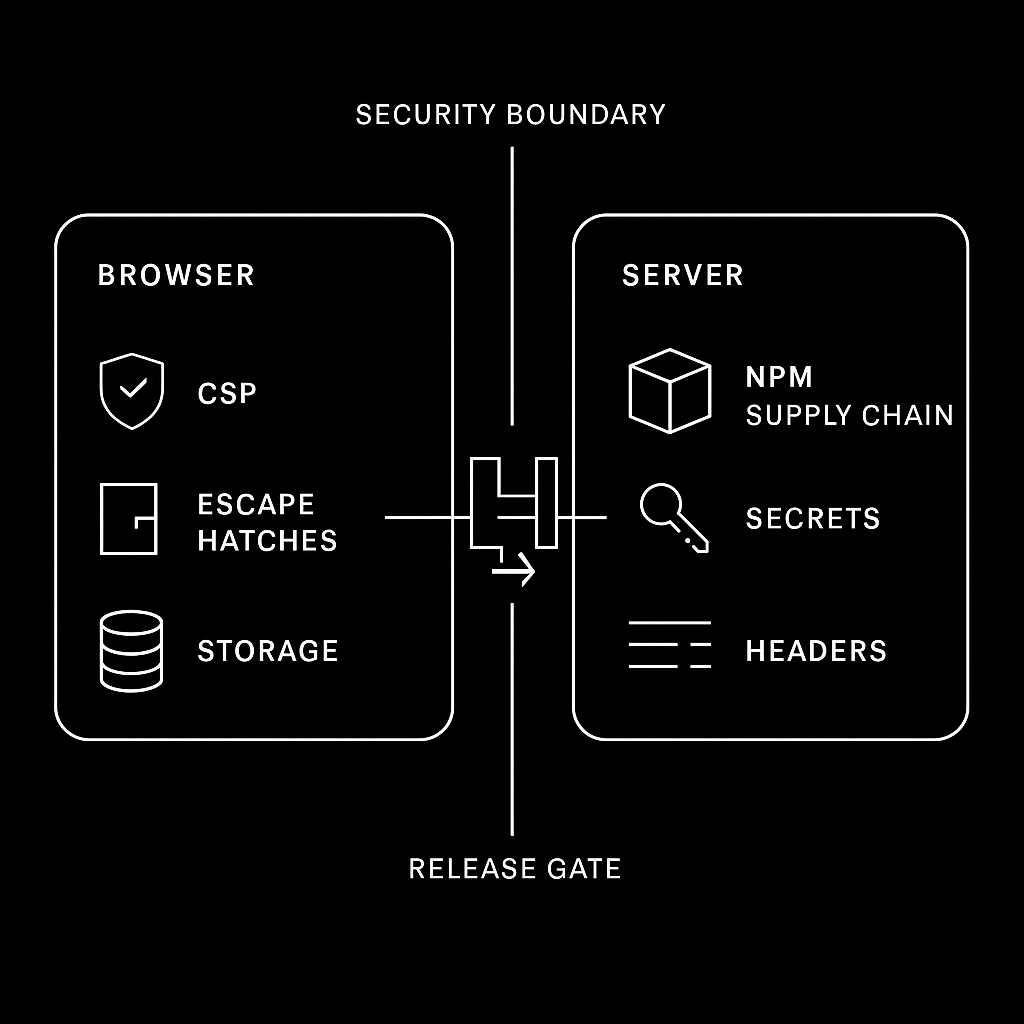
Cómo proteger un frontend de React antes de producción
Decide si una aplicación de React está lista para publicarse comprobando sinks de XSS, secretos, tokens, OAuth, dependencias, CSP y headers.
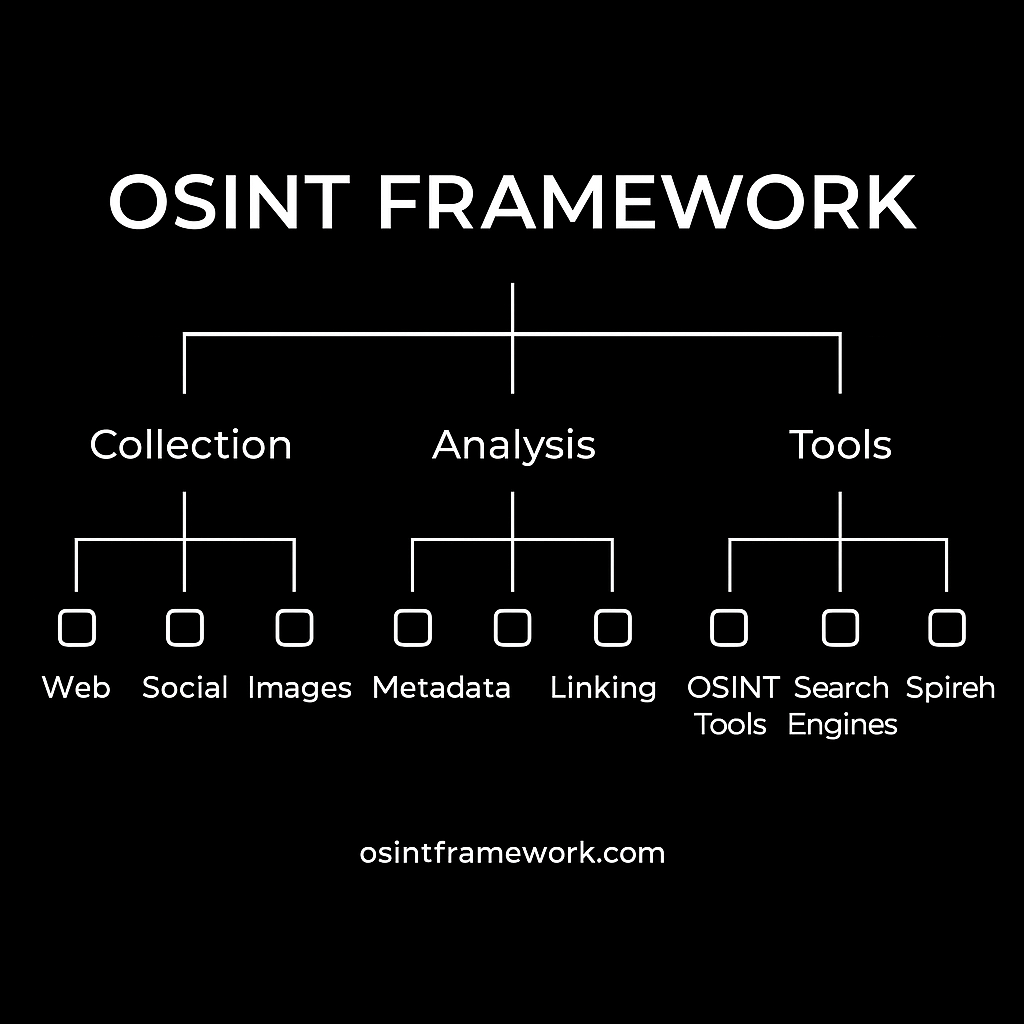
Cómo hacer OSINT: un flujo de trabajo práctico para 2026
Aprende a hacer OSINT con un flujo de trabajo lícito para elegir herramientas, preservar fuentes, verificar afirmaciones, proteger la OPSEC e informar sobre el nivel de confianza.
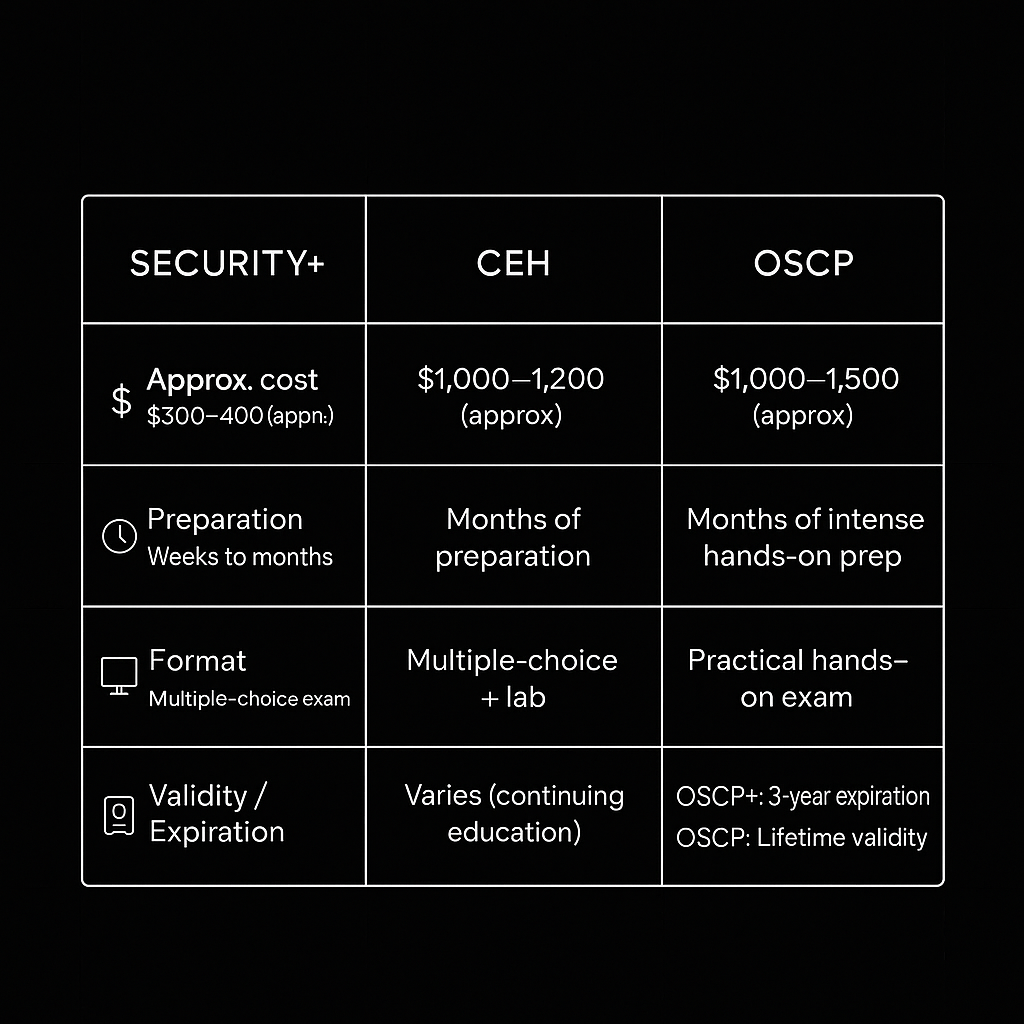
Cómo elegir entre Security+, CEH y OSCP
Elige Security+, CEH u OSCP según el puesto objetivo, el presupuesto, las habilidades prácticas y las reglas de renovación de OSCP+ en 2026.
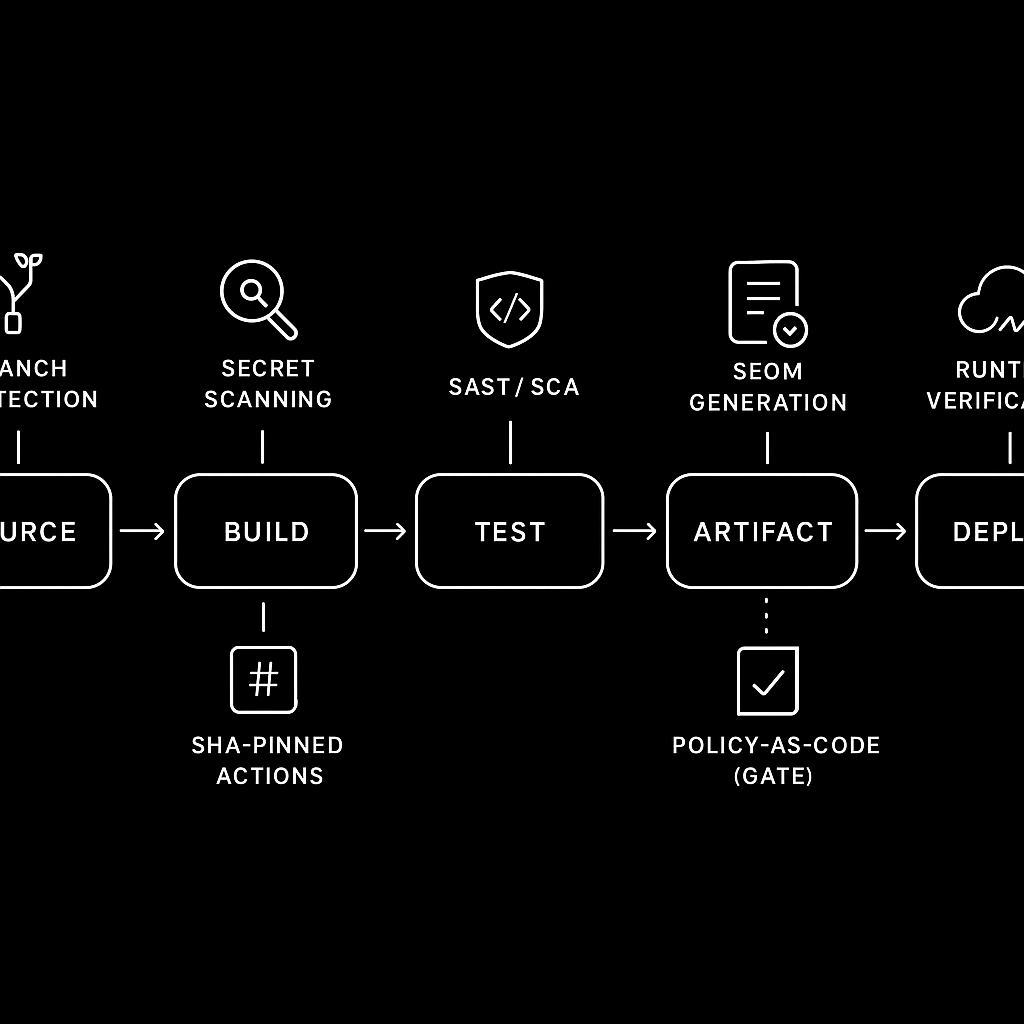
Cómo proteger tu pipeline de CI/CD
Protege un pipeline de CI/CD con NIST SSDF controlando acciones, permisos, dependencias, artefactos y despliegues en cinco pasos.
Cómo proteger los contenedores Docker en producción
Protege los contenedores Docker en producción con una hoja de ruta ordenada para imágenes, políticas de runtime, refuerzo del daemon, detección, respuesta y autoservicio.
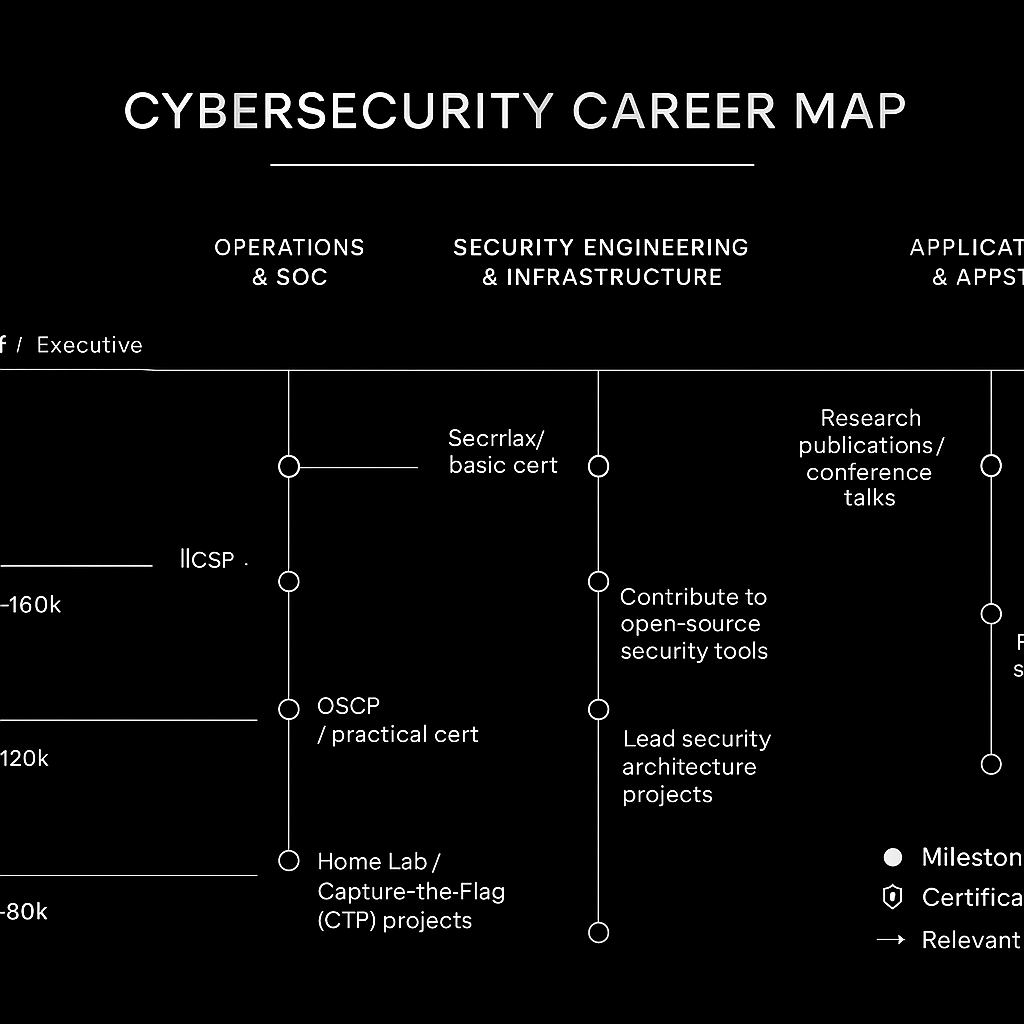
La contratación en ciberseguridad es sólida, pero es más difícil entrar en 2026
Una trayectoria profesional práctica en ciberseguridad para 2026, que abarca puestos, salarios, certificaciones, portafolios y vías de entrada realistas.
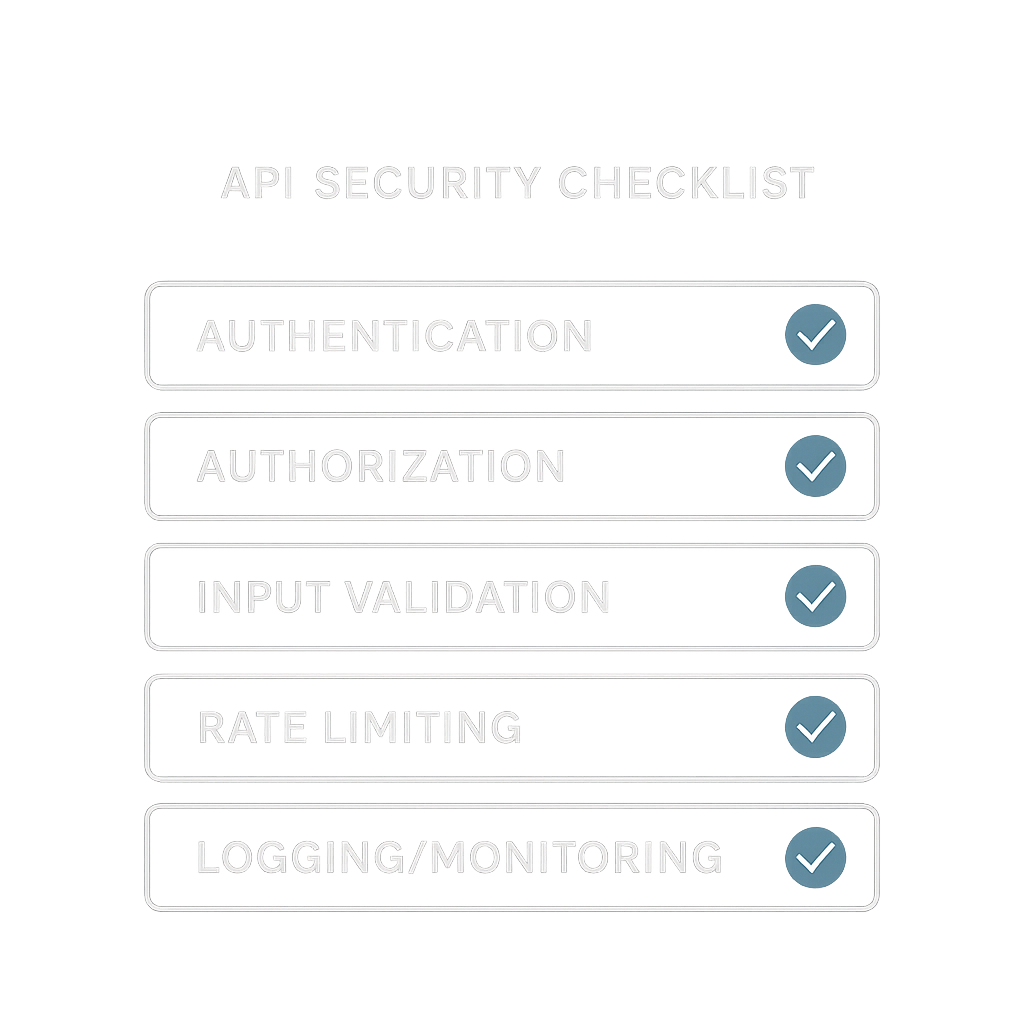
La lista de verificación de seguridad de API
La lista de verificación completa de seguridad de API para 2026: autenticación, autorización, validación de entradas, limitación de tasa, secretos, registro y las vulnerabilidades que todavía provocan el hackeo de API.
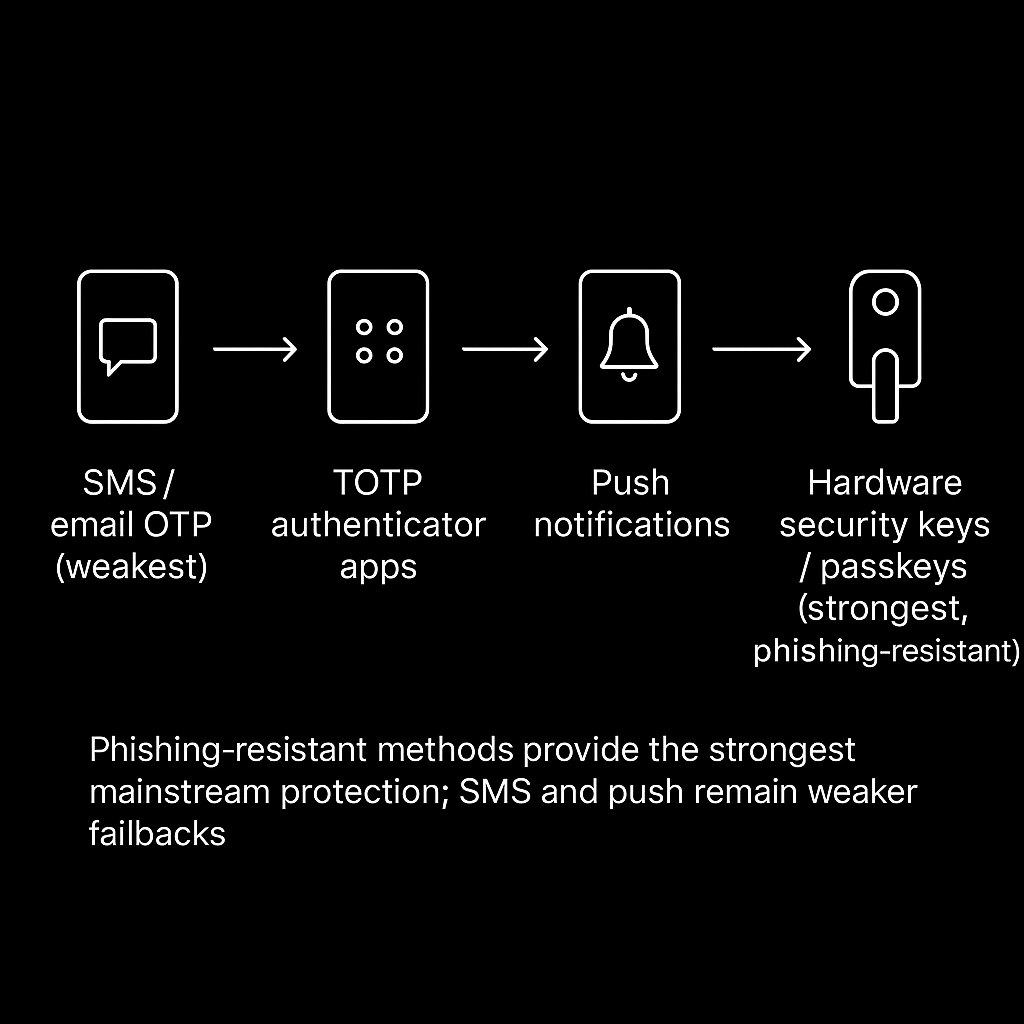
Cómo proteger tus cuentas en 2026
Protege tus cuentas en 2026 con gestores de contraseñas, frases de contraseña, jerarquía de MFA, respuesta ante filtraciones y los errores que todavía hacen que la gente sea víctima de hackeos.
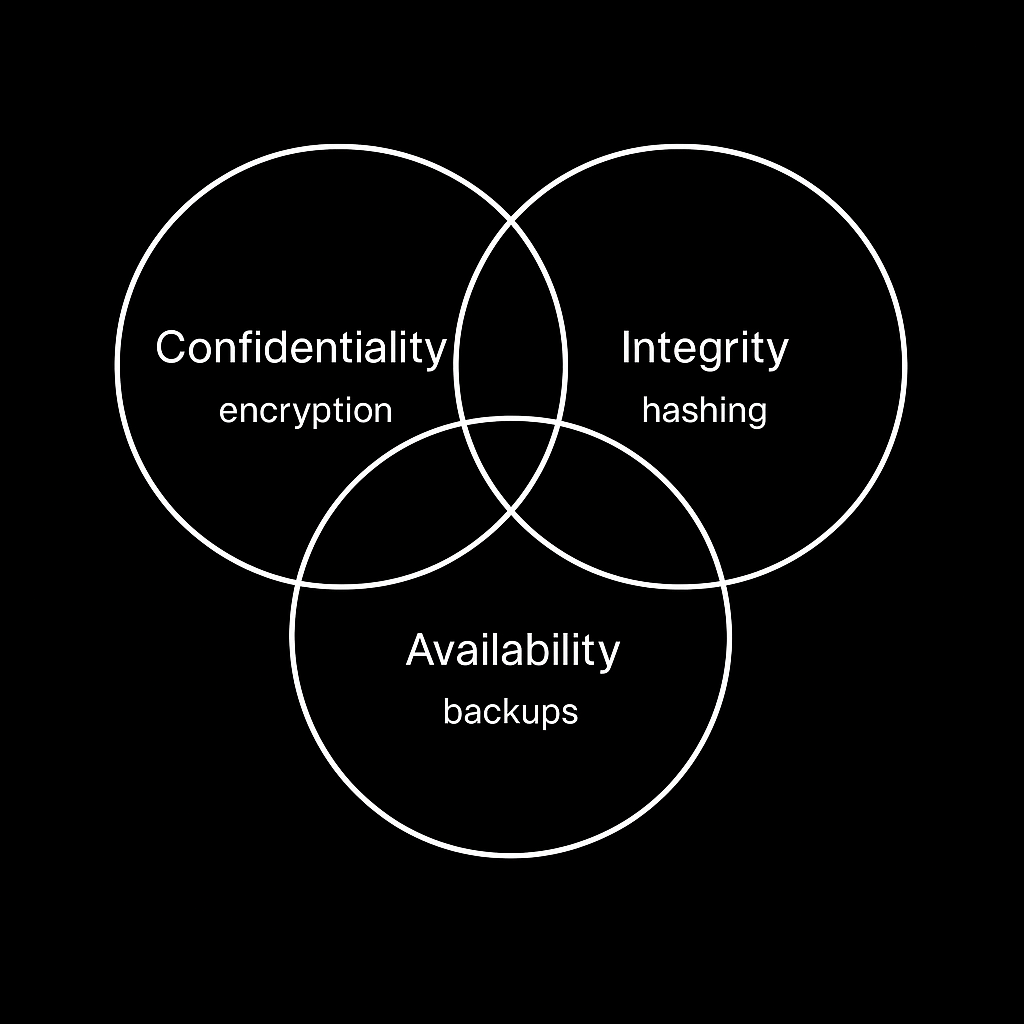
Cómo empezar en ciberseguridad en 2026
Aprende ciberseguridad en 2026 con un plan para el primer mes, laboratorios gratuitos, un laboratorio doméstico seguro y una certificación sensata.
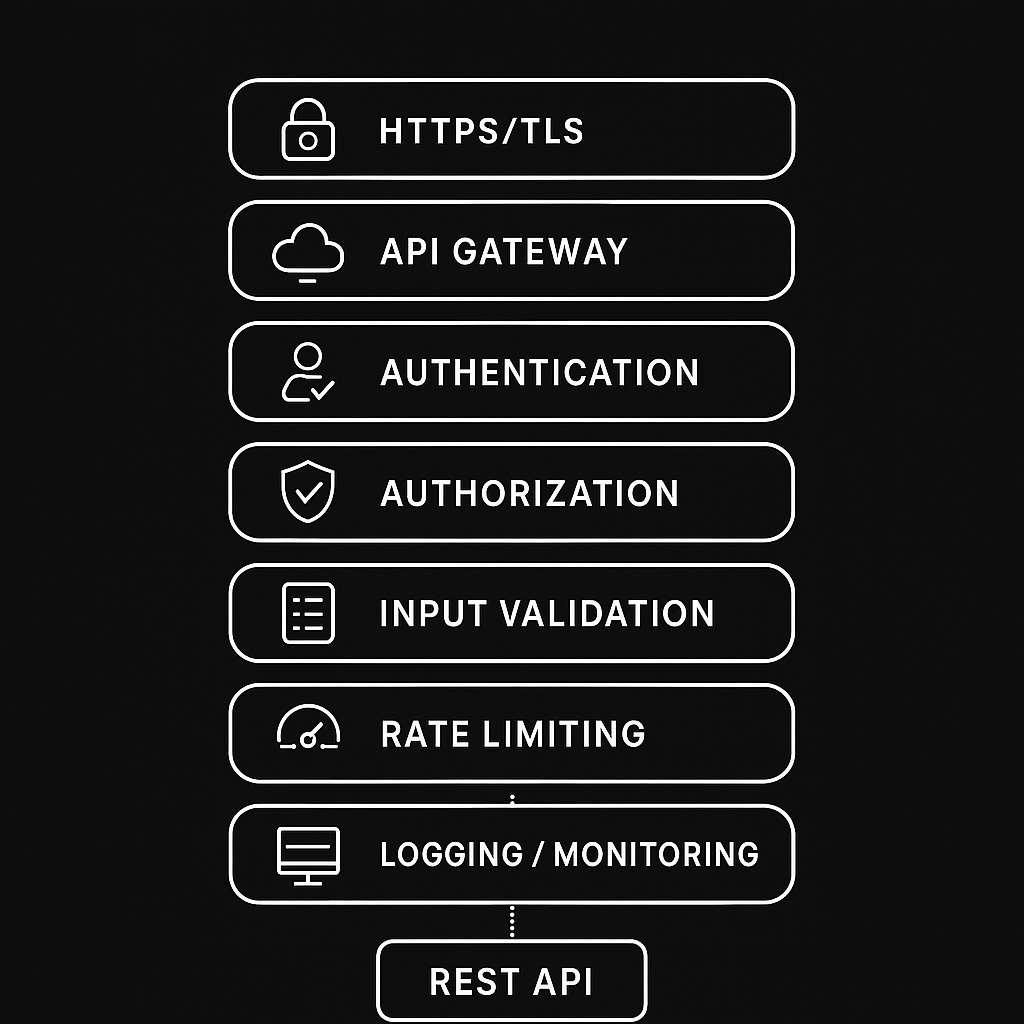
Cómo proteger una REST API en 2026
Protege una REST API con controles comprobables para TLS, autenticación, autorización, validación, límites de velocidad, registro y lanzamiento.
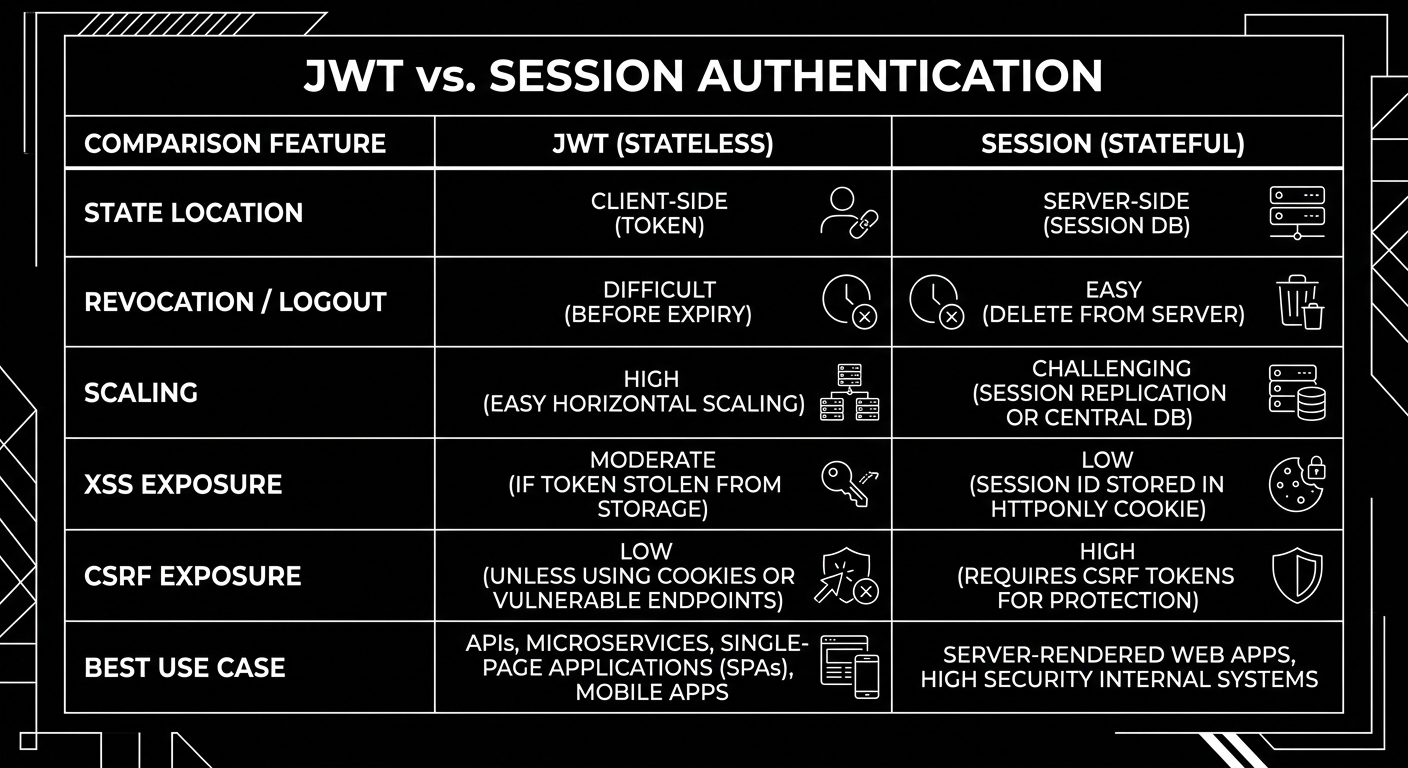
Cómo proteger una API de Node.js antes de producción
Protege una API de Node.js Express antes de producción con autenticación centrada en sesiones, validación, límites de velocidad, CORS, Helmet, seguridad SQL, secretos y una lista de comprobación de lanzamiento.
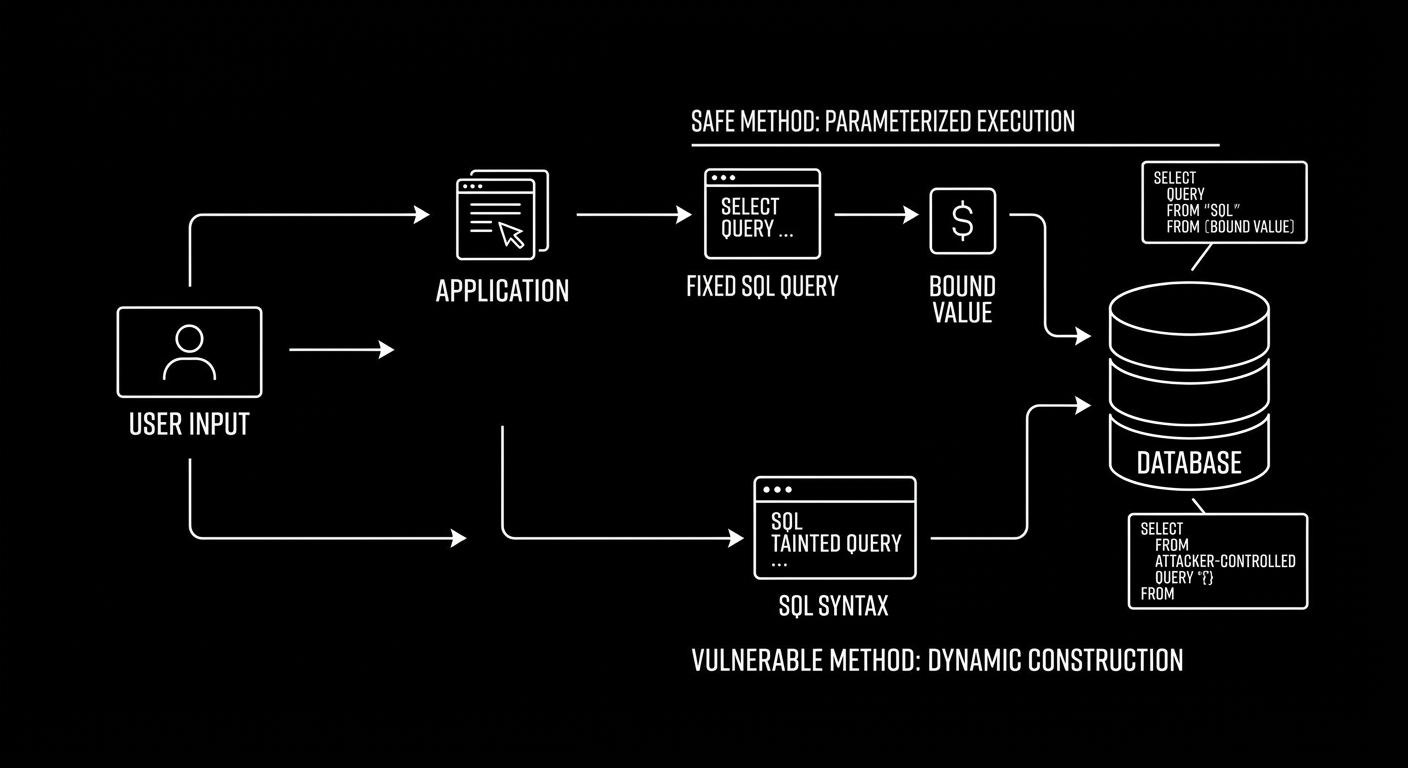
Cómo prevenir la inyección SQL y probarla de forma segura
Comprende los tipos de inyección SQL, consulta ejemplos reales, aprende todas las mitigaciones importantes y prueba de forma segura en un laboratorio.
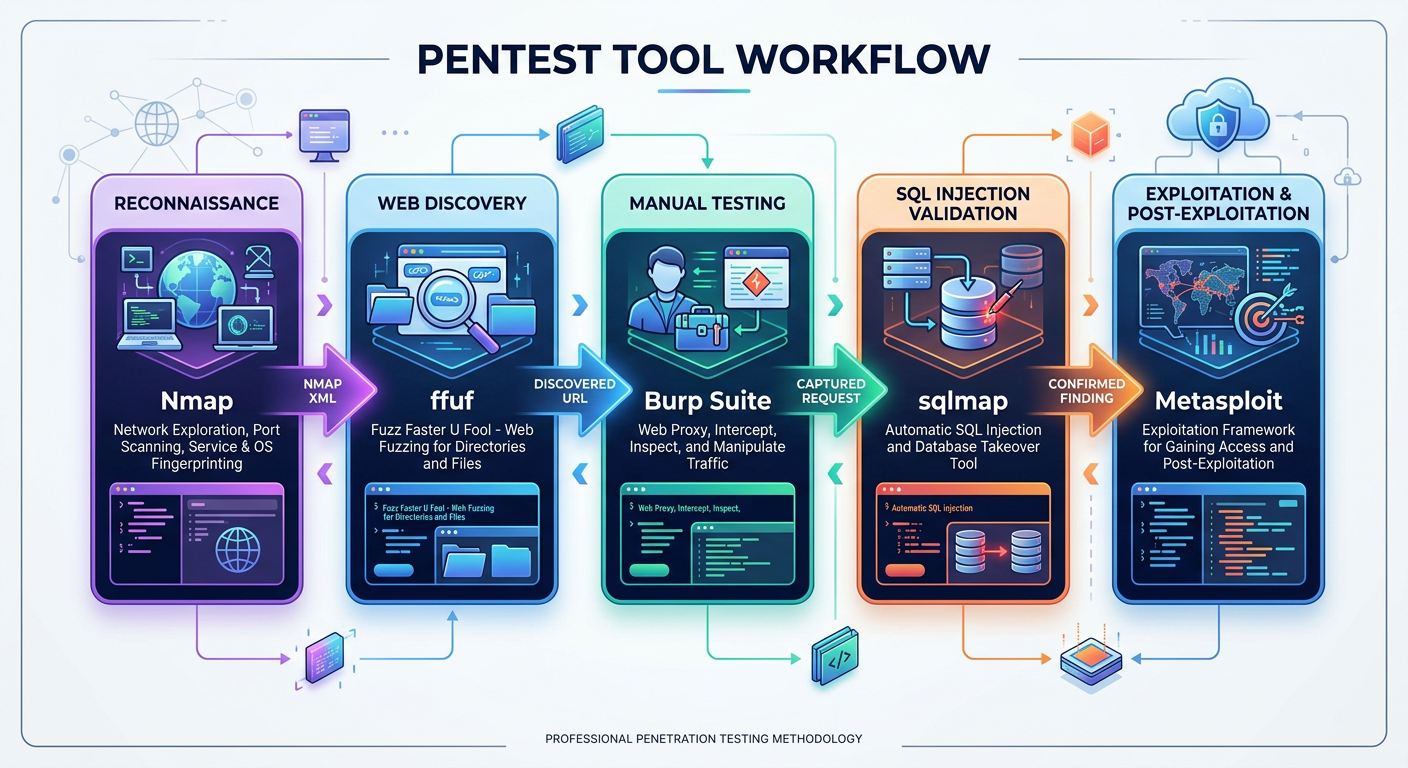
Cómo elegir herramientas de pentesting adecuadas para el trabajo
Elige herramientas de pruebas de penetración basándote en la evidencia y el alcance, y luego conecta Nmap, ffuf, Burp Suite, sqlmap y Metasploit.
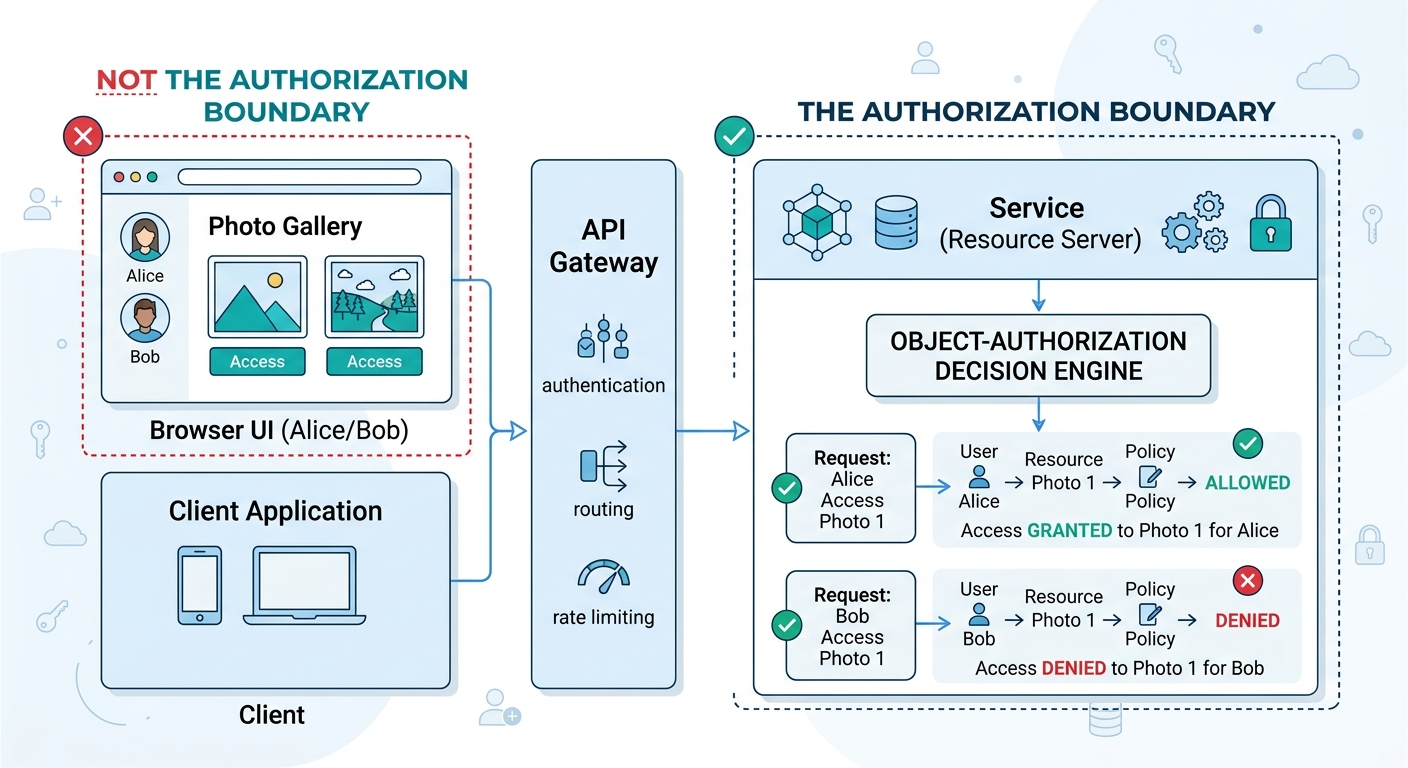
Cómo hacer un pentest de una API REST con curl
Prueba una API REST con curl usando dos cuentas: mapea rutas, demuestra los límites de autorización, mide los límites y documenta SSRF de forma segura.
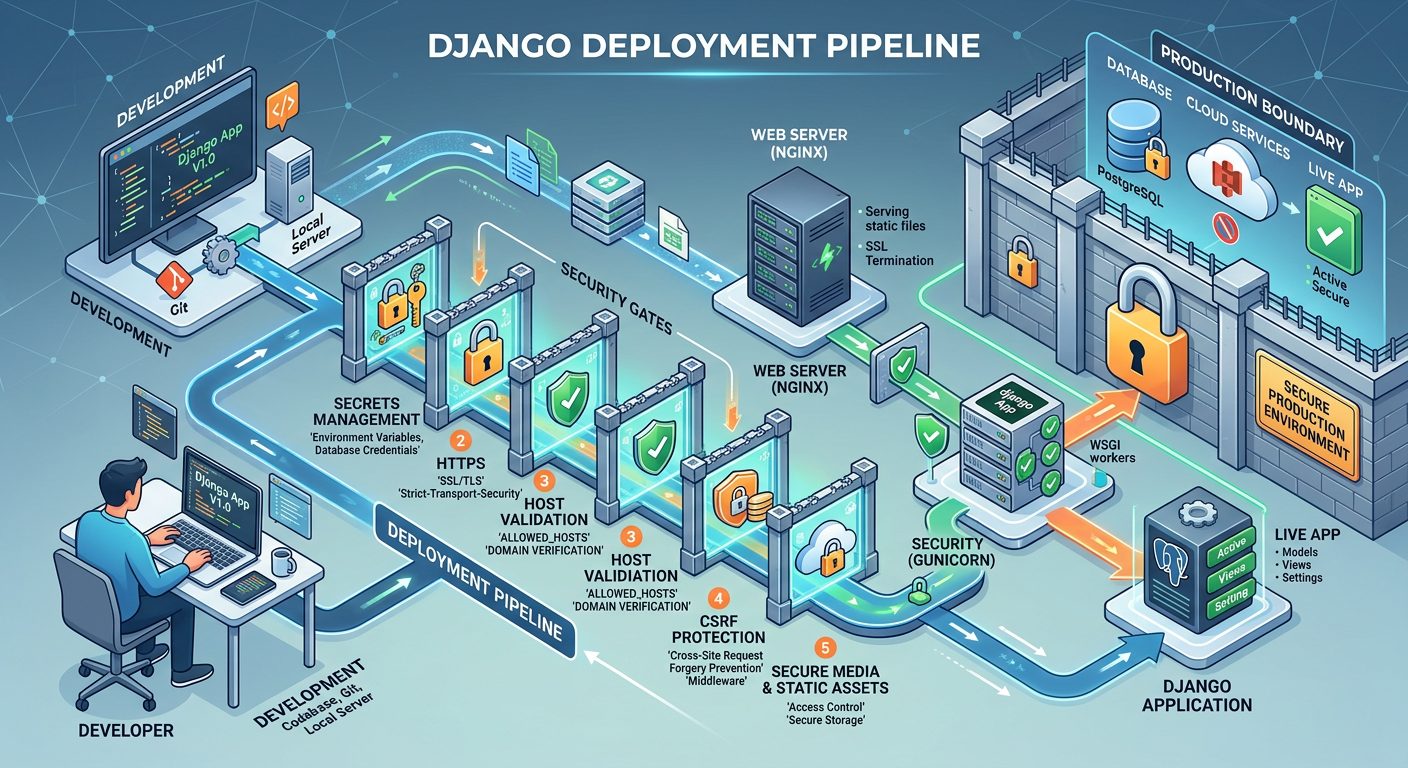
Cómo proteger una aplicación Django antes de producción
Lista de comprobación de seguridad de Django para producción sobre secretos, encabezados de proxy, HTTPS, validación de Host, CSRF, cargas de archivos, servicios y pruebas de lanzamiento.
Mejores prácticas para proteger una crypto wallet
Mejores prácticas prácticas para proteger tu crypto wallet: seguridad de la seed phrase, hardware wallets, multisig/MPC, firma segura (EIP‑712), higiene de approvals, backups, recuperación y defensas contra el phishing.
Mejores prácticas para proteger aplicaciones SaaS
Orientación pragmática y fácil de copiar y pegar para la seguridad de SaaS multiinquilino en autenticación, aislamiento de datos, webhooks, cargas de archivos y operaciones.
Mejores prácticas para proteger SQLite
Consejos simples y prácticos para proteger SQLite: cifrado con SQLCipher, configuraciones PRAGMA seguras, permisos de archivos, consultas parametrizadas, copias de seguridad y gestión de claves.
Cómo proteger una app de Flask – Paso a paso
Una guía práctica y enfocada en producción para reforzar apps de Flask, con fragmentos listos para copiar y pegar.